

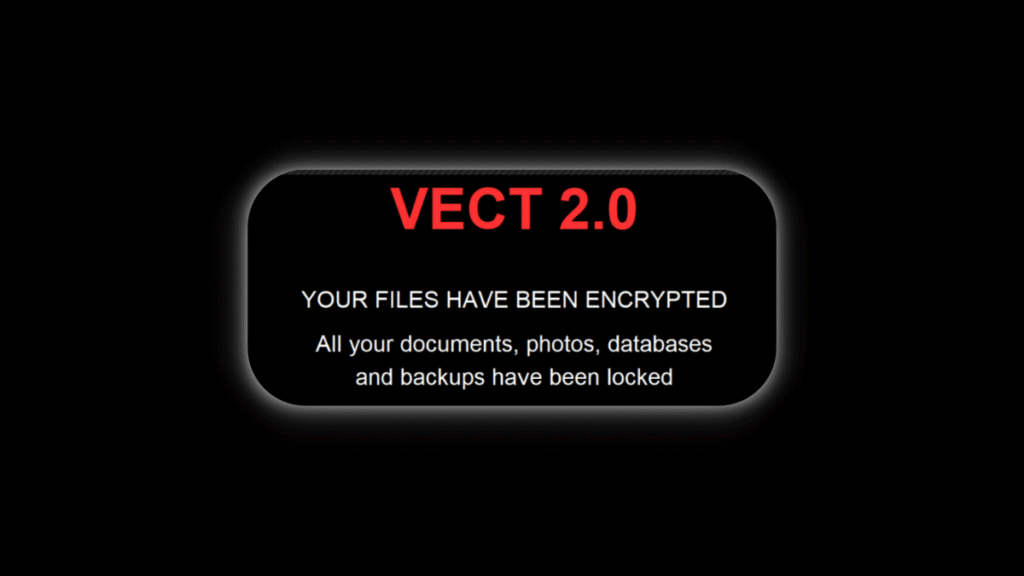
Olympic.or.id – Selama ini, kita tahu ransomware bekerja dengan cara menyandera data korban. Para peretas biasanya meminta tebusan agar file-file yang terkunci bisa kembali utuh. Namun, sebuah temuan terbaru baru saja membuat para ahli keamanan cyber terkejut. Pasalnya, muncul varian ransomware yang jauh lebih berbahaya karena perilakunya yang tidak biasa.
Bukan Menyandera, tapi Menghancurkan Total!
Ternyata, ransomware bernama Vect 2.0 ini memiliki cacat desain yang fatal. Alih-alih mengenkripsi data untuk disandera, malware ini justru menghancurkan file korban secara permanen. Jadi, jangan bayangkan Anda bisa bernegosiasi dengan peretas, karena di sini mereka tidak memberikan harapan sama sekali. Wah, mengerikan sekali, bukan?
Peneliti keamanan dari Check Point berhasil mengungkap temuan mengejutkan ini. Mereka dengan tegas menyatakan bahwa Vect 2.0 sebenarnya lebih mirip dengan “data wiper” atau penghapus data, bukan ransomware pada umumnya. Bayangkan, perbedaan ini sangat krusial karena mengubah seluruh skenario serangan cyber. Bukan hanya kehilangan akses sesaat, tetapi kehilangan abadi!
Cacat Fatal yang Membuat File Tak Bisa Dipulihkan
Secara teknis, Vect 2.0 memang mencoba mengenkripsi file dengan membaginya menjadi beberapa bagian kecil. Akan tetapi, di sinilah letak kesalahan fatal yang terjadi dalam proses tersebut. Dari empat kode enkripsi (disebut nonce) yang dihasilkan oleh sistem, hanya satu yang berhasil disimpan. Sementara tiga kode lainnya hilang begitu saja! Gila, kan?
Oleh karena itu, file yang berukuran lebih dari 128 KB tidak terenkripsi secara normal. Sebaliknya, file-file tersebut malah tertimpa oleh data acak yang sama sekali tidak bisa dipulihkan. Akibatnya, struktur data asli menjadi kacau balau dan tidak dapat direkonstruksi lagi. Itulah mengapa para peneliti menyebut perilaku ini sebagai sebuah bencana digital.
“Perilaku ini membuat file korban rusak permanen, bukan sekadar terkunci,” tulis peneliti dalam laporannya. Dengan demikian, jangan berharap ada kunci pemulihan ajaib setelah membayar tebusan jutaan rupiah. Karena secara teknis, file yang hancur adalah file yang mati total. Sungguh sebuah skenario terburuk bagi korban serangan siber.
Dampaknya, korban tidak hanya kehilangan akses sementara terhadap dokumen penting. Mereka juga kehilangan data secara keseluruhan dan permanen. Bahkan jika tebusan dibayarkan pun, file tetap tidak bisa dikembalikan. Mengapa demikian? Karena file-file tersebut sudah terhapus secara sempurna dari sistem penyimpanan. Jadi, uang tebusan hanya akan melayang sia-sia.
Mengincar Segala Platform, Kerja Sama dengan Sindikat Berbahaya!
Selanjutnya, jenis data yang terdampak pun sangat beragam. Mulai dari dokumen kantor, spreadsheet berisi laporan keuangan, hingga database pelanggan yang vital. Akibatnya, serangan ini bisa melumpuhkan operasional perusahaan dalam waktu singkat. Sebuah perusahaan kecil hingga menengah bisa langsung “kolaps” hanya dalam hitungan jam setelah terinfeksi. Sangat menakutkan untuk dibayangkan.
Fakta lainnya, Vect 2.0 diketahui mendukung berbagai platform. Termasuk Windows, Linux, dan bahkan sistem virtualisasi ESXi yang biasa digunakan perusahaan besar. Menariknya, cacat desain yang sama ditemukan di seluruh versi tersebut. Hal ini menandakan bahwa pengembang menggunakan basis kode yang seragam tanpa perbaikan berarti. Artinya, semua pengguna rentan terhadap kehancuran data yang sama.
Selain itu, ransomware ini ternyata juga memiliki sejumlah bug lain. Misalnya, penurunan performa drastis saat proses enkripsi berlangsung. Jadi, saat malware sedang merusak file, komputer korban akan terasa sangat lemot. Ini bisa menjadi “red flag” bagi pengguna yang jeli. Namun sayangnya, saat Anda sadar, kerusakan mungkin sudah parah terjadi.
Yang lebih mengkhawatirkan, Vect 2.0 ditawarkan melalui skema Ransomware-as-a-Service (RaaS). Hasilnya, malware ini bisa digunakan oleh berbagai pelaku kejahatan siber tanpa perlu keahlian teknis tinggi. Parahnya, pengembang Vect juga diketahui menjalin kemitraan dengan kelompok bernama TeamPCP. Kelompok ini pernah terlibat dalam sejumlah serangan rantai pasok yang mengguncang banyak perusahaan.
Para peneliti menilai bahwa Vect 2.0 kemungkinan masih merupakan versi awal yang belum matang. Varian ini mungkin baru sebuah prototipe dari kerangka RaaS yang lebih kompleks di masa depan. Meskipun saat ini statusnya “cacat dan berbahaya”, potensi ancamannya tetap sangat besar. Apalagi jika bug tersebut diperbaiki di versi mendatang, dunia maya bisa menghadapi ancaman yang lebih sistemik.
Temukan juga berbagai berita terbaru lainnya hanya di Exposenews.id.