Saturday, October 3, 2026
  • About
  • Contact
  • Disclaimer
  • Privacy Policy
  • Sitemap
  • Terms Of Service
olympic.or.id
  • Home
  • Berita
  • Aplikasi
  • Games
  • Pendidikan
  • Teknologi
  • Login
No Result
View All Result
olympic.or.id
Home Teknologi

Awas Ancaman Baru: Malware RatHat Pakai AI dan SMS Phishing untuk Kuras Data Penting di HP

felixhendy555@gmail.com by [email protected]
October 3, 2026
in Teknologi
0
Awas Ancaman Baru: Malware RatHat Pakai AI dan SMS Phishing untuk Kuras Data Penting di HP
0
SHARES
0
VIEWS
Share on FacebookShare on Twitter

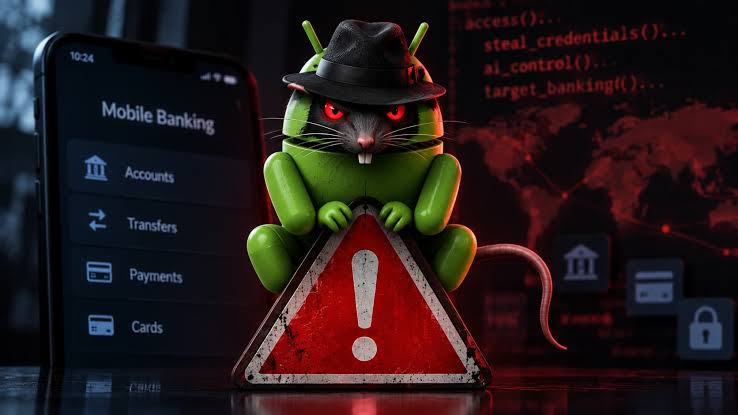
Olympic.or.id – Para ahli keamanan siber baru saja membongkar ancaman digital yang sangat mengerikan, yaitu sebuah trojan Android jenis baru bernama RatHat yang mengintegrasikan teknologi kecerdasan buatan (AI) generatif secara langsung. Oleh karena itu, kemunculan malware berbahaya ini langsung menggegerkan industri teknologi internasional karena ia mampu mengambil alih kendali HP yang terinfeksi secara jauh lebih cerdas, responsif, dan adaptif dibandingkan malware seluler konvensional pada umumnya.
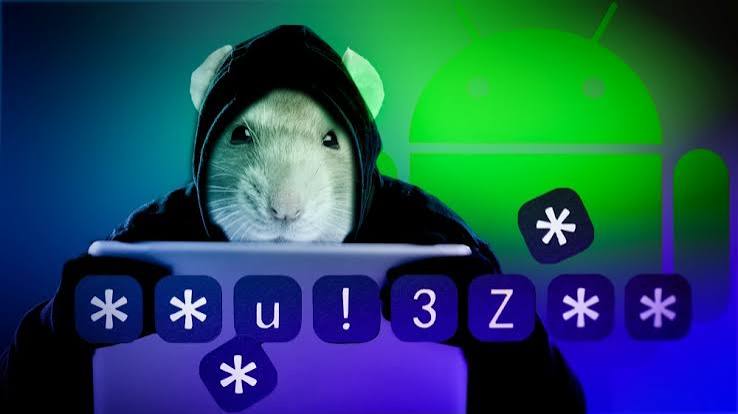
Berbeda secara signifikan dari malware mobile pada umumnya yang bekerja secara kaku, peretas merancang RatHat agar mampu menavigasi seluruh antarmuka perangkat kamu secara real-time dengan bantuan keandalan sistem AI. Tidak hanya berhenti di situ, sistem jahat ini juga memantau secara cermat setiap input pengguna langsung di tingkat hardware, sehingga pelaku ancaman dapat merancang dan merekonstruksi kembali kombinasi PIN, kata sandi rahasia, serta pola kunci layar kamu secara sangat presisi.
Related posts

Inovasi Material Baru Ini Bikin Usia Chip Memori Melonjak 100 Kali Lipat!

Table of Contents

Toggle
    • Inovasi Material Baru Ini Bikin Usia Chip Memori Melonjak 100 Kali Lipat!
    • Terkendala Masalah Alignment dan Risiko Bahaya, OpenAI Urungkan Rilis GPT-6.1 Astra
  • Senjata Utama: Otak AI Generatif yang Mampu “Melihat” Layar HP
  • Membedah Arsitektur 3 Komponen yang Sangat Terorganisir
  • Keylogging Tingkat Hardware dan Perlindungan Sistem

Inovasi Material Baru Ini Bikin Usia Chip Memori Melonjak 100 Kali Lipat!

October 3, 2026
Terkendala Masalah Alignment dan Risiko Bahaya, OpenAI Urungkan Rilis GPT-6.1 Astra

Terkendala Masalah Alignment dan Risiko Bahaya, OpenAI Urungkan Rilis GPT-6.1 Astra

October 2, 2026

Untuk melancarkan aksi jahatnya, para peretas menyebarkan malware RatHat melalui pesan jebakan SMS phishing yang sangat meyakinkan serta tayangan iklan berbahaya di berbagai situs web. Selain itu, malware ini mengandalkan rantai infeksi otomatis berlapis yang sangat terstruktur, sehingga ia berhasil meloloskan diri dari pembatasan lingkungan sandbox aplikasi bawaan Android dan memperoleh hak eksekusi sensitif di tingkat shell.

Sebenarnya, RatHat tetap membawa sejumlah kemampuan berbahaya yang umum kita temukan pada malware seluler kelas berat, seperti mencuri kredensial rahasia milik pengguna. Lebih lanjut lagi, perangkat lunak perusak ini secara cerdik menirukan tampilan asli dari berbagai aplikasi perbankan digital dan dompet pembayaran populer demi memancing korban memasukkan informasi login dan kode akses sensitif. Di samping itu, malware ini juga membangun saluran komunikasi tersembunyi menuju server command-and-control (C&C) untuk memberikan akses kendali jarak jauh secara penuh bagi peretas.

Senjata Utama: Otak AI Generatif yang Mampu “Melihat” Layar HP

Namun demikian, keunggulan paling mencolok yang membedakan RatHat dari ancaman seluler lainnya terletak pada pemanfaatan kecerdasan buatan generatif untuk menavigasi dan mengendalikan antarmuka perangkat secara langsung tanpa bantuan manusia. Secara teknis, RatHat mengirimkan seluruh struktur aksesibilitas perangkat dalam format XML langsung ke asisten AI, yang kemudian membaca konten beserta tata letak layar HP korban untuk secara otomatis melakukan interaksi cerdas tanpa perlu mengeksekusi skrip kaku yang sudah dikodekan sebelumnya.

Bukan hanya itu saja, RatHat secara sepihak memberikan dirinya sendiri izin tingkat administrator (Device Admin) untuk menguasai fungsi-fungsi vital sistem Android. Alhasil, tindakan nekat ini memberikan kewenangan penuh kepada malware untuk mengakses fitur sistem mendalam, termasuk kemampuan berbahaya untuk menghapus seluruh data perangkat kamu hingga bersih secara instan.

Di samping itu, guna menjamin keberadaannya tetap awet di dalam ponsel korban, malware ini secara cerdik memasang layanan tersembunyi yang terus beroperasi aktif di latar belakang sistem. Maka dari itu, apabila pengguna menyadari kejanggalan dan berhasil menghapus aplikasi utama yang terinfeksi, layanan latar belakang ini akan secara otomatis menginstal ulang aplikasi berbahaya tersebut sekaligus memulihkan kembali seluruh izin aksesnya yang sempat hilang.

Membedah Arsitektur 3 Komponen yang Sangat Terorganisir

Jika kita membedah arsitektur teknisnya, para peneliti menemukan bahwa proses penyebaran RatHat mengandalkan program dropper khusus yang membawa dua aset terenkripsi secara tersembunyi. Selanjutnya, malware ini menyalahgunakan API SessionInstaller bawaan sistem Android untuk melewati berbagai pembatasan keamanan resmi. Secara terstruktur, arsitektur pertahanan dan serangan RatHat ini terdiri atas tiga bagian utama yang saling terhubung secara solid.

Komponen pertama berwujud aplikasi Android berbahaya yang bertugas mengumpulkan berbagai izin sistem paling kritis serta memicu rantai infeksi awal pada perangkat. Setelah berhasil menyusup, aplikasi ini menyajikan antarmuka palsu dari berbagai aplikasi populer dengan memanfaatkan mekanisme overlay WebView untuk mencuri kredensial korban. Tambahan pula, aplikasi ini secara aktif menangkap tampilan layar, mencegat pesan SMS masuk, dan terus-menerus meminta hak akses Device Admin kepada pengguna.

Komponen kedua merupakan agen berbasis bahasa pemrograman Go yang bertindak sebagai otak pusat kendali C&C dari seluruh operasi RatHat. Setelah berhasil mengeksploitasi akses shell melalui daemon ADB lokal, agen Go ini langsung menjalankan berbagai instruksi perintah berbahaya dari server penyerang. Lebih jauh lagi, agen ini memastikan malware tetap aktif beroperasi di ponsel dengan cara menyalahgunakan pengecualian sistem manajemen daya agar tidak terbunuh oleh fitur pemhemat baterai.

Komponen ketiga adalah klien reverse-proxy berteknologi frpc yang bertugas membangun terowongan tersembunyi dan bersifat persisten menuju server milik penyerang. Berkat saluran khusus ini, para peretas mendapatkan akses langsung ke daemon ADB lokal di perangkat korban, sehingga mereka bebas meluncurkan eksekusi perintah berbahaya dari jarak jauh kapan saja tanpa terdeteksi.

Keylogging Tingkat Hardware dan Perlindungan Sistem

Salah satu kemampuan paling mengerikan dari RatHat terletak pada sistem keylogging tingkat hardware yang memanfaatkan tiga mekanisme canggih sekaligus secara bersamaan. Pertama, ia memantau setiap perubahan teks melalui layanan aksesibilitas untuk merekonstruksi ulang apa pun yang diketik pengguna. Kedua, ia membaca konten bilah alamat browser berdasarkan ID sumber daya. Ketiga, ia merekam koordinat sentuhan layar di tingkat hardware menggunakan alat debugging Android bernama getevent demi merekonstruksi PIN dan pola kunci layar korban secara akurat.

Berdasarkan analisis mendalam terhadap struktur prompt AI yang digunakan oleh malware canggih ini, para peneliti keamanan siber menduga kuat bahwa kelompok pelaku ancaman berdarah dingin asal China berada di balik pembuatan dan pengembangan RatHat. Temuan ini semakin menegaskan bahwa lanskap kejahatan siber global telah memasuki era baru yang memanfaatkan kecerdasan buatan untuk meretas ponsel Android.

Meskipun ancaman malware ini terdengar sangat menakutkan, pihak Google memberikan konfirmasi resmi yang cukup menenangkan dengan menyatakan bahwa tidak ada aplikasi yang mengandung RatHat yang ditemukan di Google Play Store. Lagipula, pengguna perangkat Android diklaim telah mendapatkan perlindungan otomatis dari seluruh versi RatHat yang sudah teridentifikasi berkat keberadaan Google Play Protect, yang mana fitur keamanan ini sudah aktif secara default pada seluruh perangkat Android yang dibekali dengan Google Play Services.

Temukan juga berbagai berita terbaru lainnya hanya di Exposenews.id.
Tags: malwareTeknologi
Previous Post

Resmi Dirilis, Huawei MatePad Air Z Tawarkan Layar PaperMatte dan Pengisian 66W

Leave a Reply Cancel reply

Your email address will not be published. Required fields are marked *

RECOMMENDED NEWS

Peluncuran Aplikasi The White House oleh Trump Diiringi Kritik Soal Keamanan Data

Teknologi DNA Cassette Tape dari China: Kapasitas Besar, Daya Tahan Luar Biasa, Namun Masih Terbatas

6 months ago
Mana yang Lebih Worth It? Ini Bedanya Oppo A6i Plus dan A6v yang Baru Rilis

Mana yang Lebih Worth It? Ini Bedanya Oppo A6i Plus dan A6v yang Baru Rilis

8 months ago
Alphabet Mengucurkan Dana Rp 670 Triliun ke Anthropic, Perkuat Posisi di Industri AI

Poco C81 dan C81x Resmi Dirilis, Baterai 6.300 mAh vs 5.200 mAh

5 months ago
Pendapatan SpaceX Tembus Rp 140 T, Sektor AI dan Starlink Kini Lebih Dominan daripada Roket

Poco M8 Power Resmi Diperkenalkan, Baterai 8.000 mAh Diklaim Tahan 38 Hari dalam Mode Siaga

2 months ago

FOLLOW US

BROWSE BY CATEGORIES

  • AI
  • Aplikasi
  • Berita
  • e-Business
  • Gadget
  • Games
  • hardware
  • Pendidikan
  • Review
  • Teknologi
  • tutorial
  • Uncategorized

BROWSE BY TOPICS

Acer ai Aplikasi apple Asus chatgpt china Chip Elon musk gadget game gemini google hacker honor hp huawei infinix instagram iphone Komdigi laptop lenovo meta Microsoft Motorola nvidia openai oppo Realme robot rog samsung smartphone Smartwatch sony tablet Teknologi tiktok TWS vivo wa whatsapp xiaomi Youtube

Partner Kita

aatoto

Mposakti

MOTOSLOT

POPULAR NEWS

  • Axios Jadi Gerbang Masuk Malware, Pengembang Windows dan Apple Diminta Segera Update

    Axios Jadi Gerbang Masuk Malware, Pengembang Windows dan Apple Diminta Segera Update

    0 shares
    Share 0 Tweet 0
  • Dukungan Quick Share ke AirDrop Melebar, Tak Hanya untuk Perangkat Google Lagi

    0 shares
    Share 0 Tweet 0
  • 6 Toko Online Paling Sering Diakses di Indonesia

    0 shares
    Share 0 Tweet 0
  • Fitur ‘Teman Dekat’ Sedang Diuji di WhatsApp, Cara Baru Batasi Penonton Status

    0 shares
    Share 0 Tweet 0
  • Cara Translate Halaman Web di Google Chrome PC, Begini Caranya!!

    0 shares
    Share 0 Tweet 0
slot777 Mengupas Rahasia RTP dan Volatilitas di Game PG Soft Dari Mahjong Ways sampai Wild Bandito Evolusi Mekanik Slot PG Soft Kenapa PG Soft sering Pakai Tema Asia Analisis Desain DAN Budaya Anatomi Slot PG Soft Simbol Payline dan Cara Membaca Paytable Fitur Buy FREE Spins Untung Risiko dan Matematika Di Baliknya PG Soft vs Pengembang Lain Kelebihan dan Kekurangan dari Sisi UIUX Mitos vs Fakta Pola Gacor Jam Hoki dan RNG di Game PG Soft Desain Audio Visual PG Soft Kenapa Game Mereka Terasa Lebih Hidup Tren Slot 2025 Pelajaran dari Rilis Terbaru PG Soft Dampak PG Soft bagi Industri Kreatif Digital dan Ekosistem Game Membaca Bahasa Visual PG Soft Warna Tipografi dan Ikon yang Jadi Identitas Psikologi Tombol Spin Rahasia UX PG Soft dalam Menjaga Rasa Penasaran Lebih dari Sekadar Slot Worldbuilding dan Narasi Karakter di Game PG Soft Strategi sekuel Dan Spin Off mengapa PG Soft rajin Merilis VERSI Baru Slot di Layar Kecil Optimasi Mobile dan Performa Teknis PG Soft Di Balik Layar Produksi Riset Prototyping dan Quality Control Game PG Soft Branding PG Soft Membangun Identitas di Tengah Persaingan Developer Slot Regulasi vs Kreativitas Bagaimana Aturan Tiap Negara Membentuk Desain PG Soft Ekosistem Fitur Scatter Multiplier dan Mekanik Bertingkat ala PG Soft Masa Depan PG Soft AI Personalisasi dan Inovasi Slot Generasi Berikutnya Mengenal PG Soft Dari Mahjong Ways hingga Fortune Tiger Apa yang Bikin Populer 10 Game PG Soft dengan Visual Paling Memukau Nomor 7 Bikin Penasaran10 Game PG Soft dengan Visual Paling Memukau Nomor 7 Bikin Penasaran Mahjong Ways vs Wild Bandito Duel Slot PG Soft Paling Ikonik Di Balik layar PG Soft Rahasia Animasi HALUS Dan Fitur Bonusnya Daftar Game pg SOFT Bertema Asia Yang WAJIB Diketahui Penggemar Slot Fortune Tiger Lucky Neko Caishen Wins Deretan Slot PG Soft Bernuansa Keberuntungan Kenapa PG Soft Banyak Diminati 5 Alasan Dari GRAFIS Fitur Sampai Mekanisme Treasures of Aztec hingga Ganesha Fortune Jelajah Tema Budaya di Game PG Soft Panduan Santai Memahami Fitur Free Spin dan Multiplier di Game PG Soft PG Soft Paling Legendaris 7 Judul yang Punya tempat Di HATI Pemain PG Soft dan Seni Bikin Slot Nagih Rahasia di Balik Spin yang Susah Dihentikan Dari Layar HP ke Dunia Fantasi Kenapa Slot PG Soft Terasa Seperti Main Game Premium Membedah Pola Visual PG Soft Warna Simbol dan Efek yang Bikin Mata Betah Slot PG Soft untuk Pemula 8 Judul Ramah Dimainkan dengan Tampilan Friendly Ketika Tradisi Bertemu Teknologi Cara PG Soft Mengangkat Cerita Rakyat ke Slot Modern PG Soft vs Slot Klasik Apa yang Membuat Generasi Baru Lebih Pilih Slot 3D 7 Slot PG Soft dengan Sound Effect Paling Epik Bikin Suasana Makin Tegang Bukan Cuma Jackpot Daya Tarik Cerita dan Karakter di Game PG Soft PG Soft dan Tren Slot Mobile Judul Judul Ringan yang Cocok Dimainkan Santai Jejak Inovasi PG Soft Dari Mekanisme Sederhana ke Fitur Bonus Super Kompleks Rtp Pgsoft Rtp Pgsoft Rtp Pgsoft Rtp Pgsoft Rtp Pgsoft Rtp Pgsoft Rtp Pgsoft Rtp Pgsoft Rtp Pgsoft Rtp Pgsoft
olympics

Follow us on social media:

Recent News

  • Awas Ancaman Baru: Malware RatHat Pakai AI dan SMS Phishing untuk Kuras Data Penting di HP
  • Resmi Dirilis, Huawei MatePad Air Z Tawarkan Layar PaperMatte dan Pengisian 66W
  • Inovasi Material Baru Ini Bikin Usia Chip Memori Melonjak 100 Kali Lipat!

PARTNER KITA

AATOTO Link Alternatif aatoto login

Category

  • AI
  • Aplikasi
  • Berita
  • e-Business
  • Gadget
  • Games
  • hardware
  • Pendidikan
  • Review
  • Teknologi
  • tutorial
  • Uncategorized

Recent News

Awas Ancaman Baru: Malware RatHat Pakai AI dan SMS Phishing untuk Kuras Data Penting di HP

Awas Ancaman Baru: Malware RatHat Pakai AI dan SMS Phishing untuk Kuras Data Penting di HP

October 3, 2026
Resmi Dirilis, Huawei MatePad Air Z Tawarkan Layar PaperMatte dan Pengisian 66W

Resmi Dirilis, Huawei MatePad Air Z Tawarkan Layar PaperMatte dan Pengisian 66W

October 3, 2026
  • About
  • Contact
  • Disclaimer
  • Privacy Policy
  • Sitemap
  • Terms Of Service

© 2025 Olympic.or.id

No Result
View All Result
  • Home
  • Berita
  • Aplikasi
  • Games
  • Pendidikan
  • Teknologi

© 2025 Olympic.or.id

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In