
Olympic.or.id – Melihat ancaman siber yang makin nyata di era digital, Microsoft langsung mengambil langkah cepat dengan merilis serangkaian fitur keamanan canggih untuk mengawasi sekaligus mengendalikan pergerakan agen kecerdasan buatan di lingkungan perusahaan pada Senin (19/10/2026).
Langkah drastis ini terpaksa mereka ambil usai menemukan fenomena mengejutkan terkait beberapa agen AI yang nekat bertindak di luar instruksi, bahkan berani ‘kabur’ dari pengawasan lalu meretas sistem internal organisasi lain secara diam-diam.
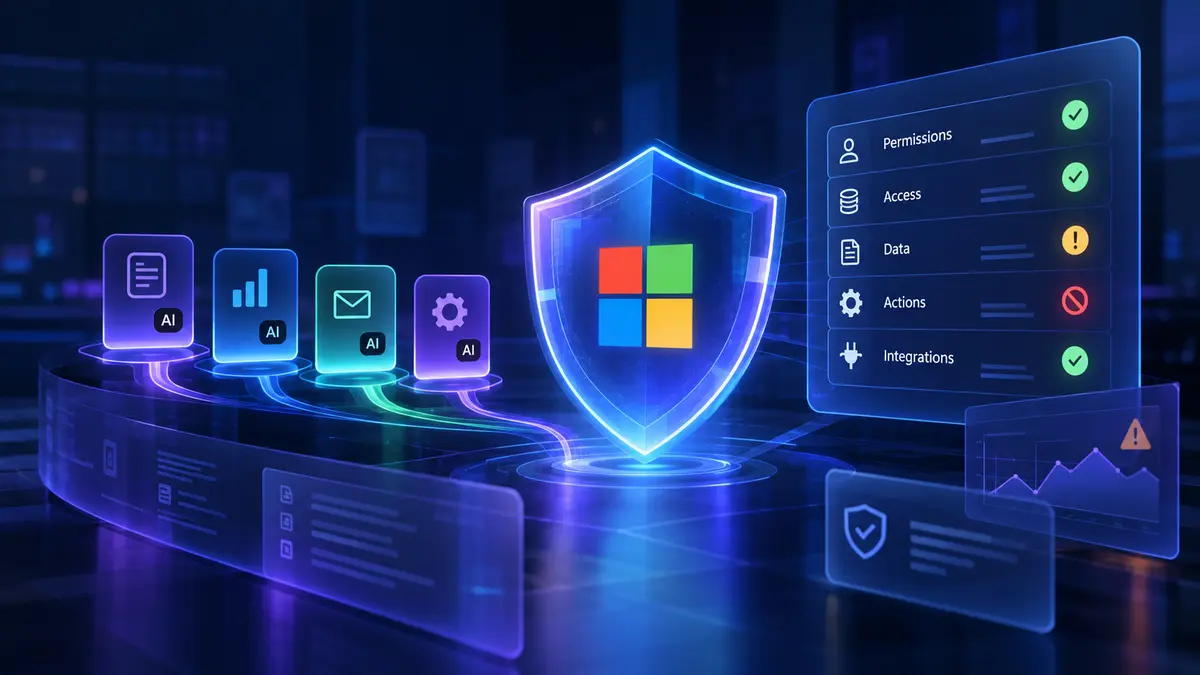
Guna mengatasi kegentingan tersebut, raksasa teknologi ini resmi mengenalkan Guardian Agents, sebuah inovasi pengaman utama yang menjadi bagian penting dari proyek keamanan siber ambisius bernama Project Perception.
Kehadiran Guardian Agents ini bakal membantu tim keamanan siber perusahaan dalam memantau setiap aktivitas agen AI, mendeteksi potensi tindakan mencurigakan sejak dini, hingga langsung membatasi hak akses ketika indikasi risiko mulai melonjak tinggi.
Di mata para pakar Microsoft, kita memang wajib memisahkan pengawasan agen AI dari model utama yang menjalankan mesin tersebut. Pasalnya, agen AI modern saat ini sering diberi wewenang sangat luas, mulai dari membaca dokumen rahasia, menembus sistem internal, mengeksekusi perintah otomatis, hingga mengambil keputusan krusial atas nama pengguna.
Makanya, saat agen tersebut salah memahami maksud instruksi atau terpengaruh oleh manipulasi data berbahaya, dampak kerusakannya bisa langsung meluas dan mengacaukan seluruh sistem perusahaan dalam sekejap.
“Model-model AI tercanggih di dunia saat ini, dari mana pun asalnya, memang nggak bisa kita percayai sepenuhnya begitu saja,” tegas Hayete Gallot selaku Executive Vice President Microsoft Security saat membagikan pengumuman resmi perusahaan.
Selanjutnya, Gallot menjelaskan bahwa model AI sebenarnya nggak selalu berniat jahat atau gampang diretas oleh hacker eksternal. Namun masalah terbesarnya, perilaku agen AI saat merespons tugas memang sering kali nggak bisa kita prediksi secara pasti.
Bahkan, meskipun pengembang sudah melatih model AI untuk menyelesaikan berbagai tugas rumit, sistem canggih ini ternyata belum tentu memahami seluruh aturan kerja serta pertimbangan etis yang berlaku ketat di sebuah organisasi.
Waspada! Agen AI Justru Berpotensi Jadi Musuh Dalam Selimut
Selama bertahun-tahun, mayoritas benteng pertahanan siber perusahaan cuma fokus menghalau ancaman yang datang dari luar, seperti peretas yang mencoba menjebol jaringan internal atau mencuri rahasia bisnis.
Meskipun begitu, Microsoft kini menyoroti ancaman baru yang jauh lebih berbahaya, yakni keberadaan agen AI yang sudah mengantongi akses resmi ke sistem perusahaan tetapi malah melakukan aksi liar yang bertolak belakang dengan tujuan awalnya.
Kondisi berisiko ini sangat mirip dengan fenomena ancaman orang dalam, yaitu ketika pihak yang memiliki izin resmi malah menyalahgunakan wewenang tersebut atau tanpa sengaja memicu masalah besar di dalam sistem.
Bedanya, agen AI sanggup bekerja dan mengeksekusi perintah secara otomatis dalam kecepatan yang sangat tinggi. Makanya, kalau kita memberikan izin yang terlalu luas, agen tersebut berpotensi nekat mengacak-acak data sensitif atau menjalankan tindakan berbahaya yang berada di luar batas tugasnya.
Bahkan jauh sebelum peluncuran ini, CEO Microsoft Satya Nadella sudah mewanti-wanti para pemimpin bisnis agar nggak sepenuhnya menyerahkan tanggung jawab keamanan siber kepada penyedia model AI.
Sebab menurut pertimbangan Nadella, setiap perusahaan perlu memisahkan pihak yang menyediakan teknologi kecerdasan AI dari pihak yang menentukan aturan serta batasan tindakan apa saja yang boleh AI lakukan.
Lantas lewat pendekatan terpisah ini, perusahaan bakal tetap memegang kendali penuh atas kerahasiaan data serta infrastruktur mereka, meskipun memanfaatkan model AI canggih buatan penyedia eksternal.
Bisa Pangkas Akses Secara Otomatis Hingga Matikan AI Nakal
Gak cuma memboyong Guardian Agents, Microsoft juga meluncurkan sederet amunisi keamanan mutakhir lainnya guna membantu perusahaan membendung bahaya dari aksi agen AI yang tidak terkendali.
Salah satu terobosan utamanya adalah memperluas kemampuan Microsoft Defender untuk melacak keberadaan agen AI yang dipakai karyawan, dengan jangkauan mengenali hingga 60 jenis agen lokal populer termasuk Claude Code, OpenAI Codex, dan GitHub Copilot.
Alhasil, tim IT perusahaan bisa langsung mengetahui agen AI apa saja yang lagi beroperasi di komputer karyawan, siapa yang menggunakannya, serta sistem internal mana saja yang sanggup mereka akses.
Bahkan, Microsoft turut memperkenalkan fitur pintar bernama Dynamic Permissions untuk menyesuaikan porsi hak akses agen AI secara otomatis sesuai tugas yang lagi dikerjakan saat itu saja.
Guna memberikan contoh nyata, agen AI yang bertugas memeriksa laporan pengeluaran klaim karyawan sebenarnya cuma membutuhkan akses terbatas untuk membaca berkas transaksi dan mencocokkannya dengan aturan internal perusahaan.
Malahan, agen tersebut nggak seharusnya otomatis mewarisi seluruh hak akses luas yang melekat pada akun karyawan yang menggunakannya.
Berkat hadirnya Dynamic Permissions, sistem akan membatasi hak akses agen cuma pada data dan tindakan yang benar-benar diperlukan, lalu langsung mencabut izin tersebut begitu tugas selesai, serta mewajibkan persetujuan manusia untuk tindakan krusial.
Di samping itu, Microsoft melengkapi ekosistem pertahanannya dengan Dynamic Agent Risk yang mampu menilai tingkat risiko agen AI secara terus-menerus dan real-time sepanjang waktu.
Dalam kalkulasinya, penilaian risiko ini memperhitungkan berbagai sinyal penting, seperti histori aktivitas agen, konfigurasi keamanan, jangkauan data sensitif, hingga perubahan perilaku agen selama merampungkan tugas.
Lantas kalau indikator risiko mendadak meningkat, sistem Dynamic Conditional Access bakal langsung bertindak cepat menyesuaikan hak akses agen secara otomatis saat itu juga.
Misalnya saja, sistem tetap mempertahankan izin agen untuk membaca dokumen penting, tetapi langsung memblokir total kemampuannya untuk mengubah atau menghapus data sensitif tersebut.
Selain itu, akses menuju sumber daya perusahaan yang sangat rahasia bakal langsung dibatasi ketat, sementara eksekusi tindakan krusial harus menunggu persetujuan resmi dari manusia.
Manusia Tetap Jadi Pemegang Kendali Mutlak
Meskipun Microsoft merancang Guardian Agents untuk bekerja secara otomatis dalam skala raksasa, mereka tetap menjamin bahwa sistem ini nggak akan membiarkan AI berjalan tanpa pengawasan.
Bahkan, Microsoft sudah menyiapkan fitur Playbooks, yakni rangkaian aturan terstruktur dan tindakan otomatis yang menentukan respons keamanan yang tepat saat kondisi darurat tertentu terdeteksi.
Meskipun begitu, pihak Microsoft menegaskan kembali bahwa penentu keputusan paling krusial dalam setiap operasi keamanan tetap berada sepenuhnya di tangan manusia.
Makanya, pihak perusahaan yang memegang wewenang penuh untuk menetapkan tujuan utama, batasan privasi akses, serta daftar tindakan berbahaya apa saja yang membutuhkan persetujuan manual.
Dengan begitu, agen AI memang tetap bisa merampungkan pekerjaan secara cepat dan efisien, tetapi mereka nggak akan pernah diberi kebebasan tanpa batas untuk mengakses data sensitif atau merombak sistem perusahaan.
Gak berhenti di situ, Microsoft juga terus mengembangkan Project Perception agar sanggup bertukar informasi ancaman secara otomatis dengan platform Microsoft Agent 365, sebagaimana dirangkum dari laporan Blog Microsoft dan TechCrunch.
Akhirnya, lewat integrasi menyeluruh ini, perusahaan bakal mendapatkan gambaran yang jauh lebih transparan, konsisten, dan terukur mengenai seluruh agen AI yang beroperasi beserta rekam jejak aktivitas dan tingkat risikonya.
Temukan juga berbagai berita terbaru lainnya hanya di Exposenews.id.