
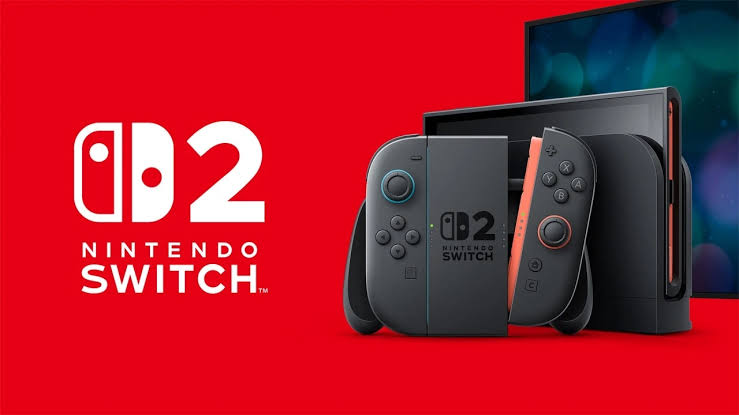
Olympic.or.id – Dunia gaming mendadak geger besar setelah benteng pertahanan konsol handheld paling gres buatan nintendo, yaitu Nintendo Switch 2, akhirnya dilaporkan bobol dan kena jailbreak buat pertama kalinya oleh peretas yang sangat mahir. Pengumuman mengejutkan ini langsung memicu gelombang perbincangan amat hangat di kalangan komunitas gamer seluruh dunia yang penasaran setengah mati sama ketahanan sistem keamanan konsol generasi terbaru itu.
Melalui teknik pembobolan sistem yang rumit ini, para pengguna pada dasarnya berhasil membongkar kuncian sistem konsol yang selama ini dipasang amat ketat oleh pihak produsen, sehingga mereka sekarang punya kebebasan penuh buat memasang berbagai modifikasi tidak resmi, memasukkan file rahasia, serta menjalankan berbagai program aplikasi pihak ketiga tanpa hambatan sama sekali.
Trik Peretasan Unik Pakai AI dan Aplikasi Resmi
Usut punya usut, seorang peretas kawakan yang memakai nama pengguna Pepsipu di platform media sosial X terang-terangan mengeklaim bahwa dirinya sukses menembus pertahanan sistem Nintendo Switch 2 berkat bantuan teknologi kecerdasan buatan canggih buatan OpenAI yang dipadukan secara cerdik dengan celah pada aplikasi buatan pihak ketiga bernama SmileBASIC 4.
Padahal, SmileBASIC 4 sendiri sebenarnya cuma sebuah aplikasi pembuat game sederhana yang dijual secara resmi di toko digital Nintendo eShop seharga 25 dollar AS atau sekitar 450 ribu rupiah, yang mana aplikasi ini rilis awal cuma buat membantu para developer pemula merancang skrip permainan mereka sendiri tanpa maksud jahat apa pun.
Bahkan, demi membuktikan hasil peretasannya bukan sekadar omong kosong belaka, Pepsipu langsung memamerkan video bukti berupa modifikasi liar pada game balap populer Mario Kart, di mana dia sukses memasukkan jajaran karakter nyeleneh dari luar ekosistem nintendo seperti Cinnamoroll buatan Sanrio, karakter kocak Peter Griffin dari serial kartun Family Guy, sampai penyanyi virtual populer Hatsune Miku yang tampil mulus adu kecepatan di dalam trek balapan.
Meskipun aksi peretasan karya Pepsipu ini mencatatkan rekor sebagai metode pembobolan pertama yang berhasil muncul ke publik untuk konsol generasi Nintendo Switch 2, kenyataannya langkah-langkah eksploitasi ini masih sangat terjal, penuh risiko teknis, dan pastinya nggak bakal gampang buat dipraktikkan langsung oleh para pengguna awam yang tidak memiliki pemahaman coding yang mendalam.
Selain itu, metode jailbreak ini rupanya masih bersifat tethered alias belum permanen, yang mana seluruh akses peretasan dan modifikasi bakal otomatis hilang total tiap kali konsol mati atau di-restart, alhasil pengguna wajib menjalankan ulang prosedur peretasan yang panjang dan membosankan itu setiap kali ingin menyalakan perangkat kembali.
Sejarah Berulang Setelah Satu Tahun Rilis
Jika kita amati secara saksama, penemuan celah keamanan pada Nintendo Switch 2 ini terbilang sangat kilat dan mengejutkan banyak pakar cybersecurity, sebab para peretas cuma membutuhkan kurun waktu kurang lebih satu tahun saja sejak konsol canggih tersebut resmi meluncur di pasaran global pada tahun 2025 lalu.
Uniknya lagi, jeda waktu pembobolan ini ternyata persis mengulang sejarah kelam sang pendahulu yaitu Nintendo Switch generasi pertama, yang mana komunitas hacker dunia juga berhasil menemukan celah jebolnya sistem konsol tersebut persis satu tahun setelah rilis perdana pada tahun 2017 silam.
Pada masa lalu tersebut, para peneliti keamanan berhasil membongkar celah fatal bernama Fusée Gelée yang mengeksploitasi kelemahan mendasar pada komponen bootROM di dalam chipset Nvidia Tegra X1, yang mana celah tersebut memberi jalan masuk bagi kode-kode tak terverifikasi buat berjalan bebas di dalam sistem konsol.
Oleh karena titik kelemahan saat itu berada langsung pada komponen perangkat keras, pihak nintendo sama sekali nggak bisa menambal celah tersebut hanya lewat pembaruan sistem perangkat lunak, sampai akhirnya perusahaan terpaksa memperbarui lini produksi perangkat keras Switch pada tahun 2018 demi melindungi unit-unit baru berikutnya dari peretasan serupa.
Ancaman Penutupan Celah dan Respon Nintendo
Sebaliknya, trik peretasan cerdik yang dieksekusi Pepsipu kali ini cuma memanfaatkan kelemahan pada aplikasi SmileBASIC 4 yang dibeli dari toko eShop, yang mana bantuan AI memudahkan sang peretas buat melacak celah memory injection serta menjalankan perintah modifikasi tanpa perlu merusak fisik mesin konsol.
Alhasil, pihak nintendo kali ini diprediksi bakal lebih gampang buat membendung aksi pembobolan tersebut, misalnya dengan cara langsung menarik aplikasi SmileBASIC 4 dari peredaran toko eShop atau memblokir akses aplikasi tersebut lewat pembaruan firmware terbaru dalam waktu singkat.
Kendati berita peretasan ini sudah terlanjur meluas di kalangan gamer, sampai detik ini belum ada tanggapan atau pernyataan resmi sedikit pun dari pihak nintendo mengenai temuan peretasan SmileBASIC 4 ini maupun kepastian langkah hukum dan teknis yang akan mereka ambil buat menutup celah tersebut.
Pada akhirnya, keterbatasan teknis metode tethered yang rumit ini membuat aksi peretasan tersebut belum bisa dianggap sebagai metode permanen yang efisien buat menguasai sistem Nintendo Switch 2 secara menyeluruh, sebagaimana dirangkum secara tepercaya dari laporan media Games Radar.
Temukan juga berbagai berita terbaru lainnya hanya di Exposenews.id.