
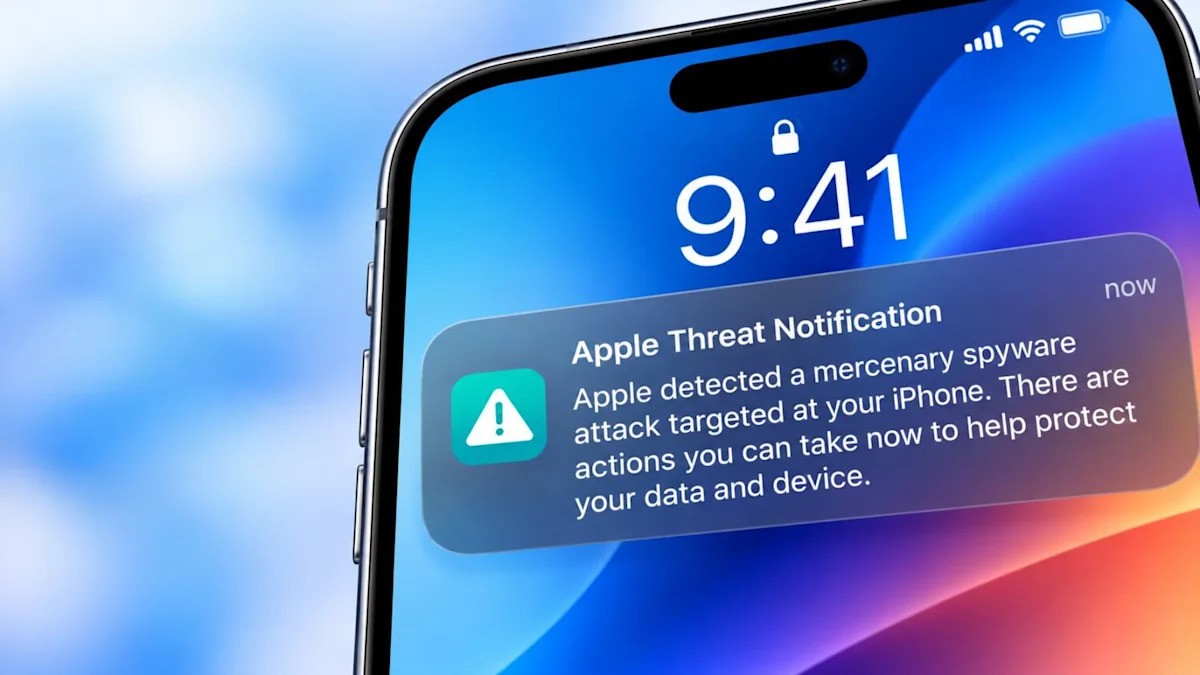
Olympic.or.id – Apple secara mendadak melempar sinyal bahaya ke ribuan pemilik iPhone di 110 negara berbeda. Pihak Apple sengaja membunyikan alarm darurat ini karena mereka berhasil mendeteksi adanya indikasi kuat bahwa perangkat para pengguna pilihan tersebut sedang menjadi sasaran empuk dari serangan perangkat lunak mata-mata atau spyware berkemampuan super canggih.
Bocoran mengenai pengiriman peringatan krusial ini pertama kali dibongkar oleh seorang periset keamanan siber senior bernama Costin Raiu melalui unggahan di akun X pribadinya (@craiu). Pakar siber kawakan tersebut langsung menyita perhatian publik internasional tatkala ia mengumbar temuan sistem pertahanan internal Apple yang sedang bekerja ekstra keras membendung ancaman ini.
Melalui kiriman yang ia publikasikan pada Jumat akhir Oktober lalu, pakar ini menegaskan bahwasanya sistem internal Apple memang sedang gencar-gencarnya membagikan sinyal peringatan ancaman tersebut langsung ke HP para korban. Proses pengiriman notifikasi bahaya ini berlangsung secara serentak guna mencegah terjadinya penyusupan data pribadi yang lebih fatal.
“Menariknya, gelombang penyadapan kali ini menunjukkan pola eksekusi yang sama sekali berbeda dari skema serangan yang sempat menghantam ekosistem Apple pada bulan Agustus silam,” ujar Raiu menekankan perbedaannya. Penilaian ahli tersebut secara tidak langsung memaparkan bahwa para peretas jahat terus memperbarui teknik serangan mereka agar senantiasa lolos dari benteng pertahanan iOS.
Selain membagikan kabar burung, Raiu secara blak-blakan turut menyebarkan kutipan dokumen pengumuman resmi yang dirilis langsung oleh raksasa teknologi Apple, yang mana pesan tersebut berbunyi seperti berikut:
“Pesan peringatan hari ini telah kami layangkan kepada para pengguna khusus yang menjadi target tembak di 99 negara, di mana secara komulatif kami telah memperingatkan pengguna di lebih dari 150 wilayah global. Tingginya alokasi dana, tingkat kerumitan teknologi, serta jangkauan lintas benua dari spyware sewaan ini menjadikannya sebagai salah meksanisme teror siber paling berbahaya saat ini. Oleh sebab itu, demi menjaga kerahasiaan strategi pertahanan, Apple dengan sengaja tidak mengaitkan serangan maupun notifikasi ini dengan kelompok peretas tertentu ataupun area geografis mana pun.”
Menanggapi desas-desus yang makin memanas, portal berita TechSpot mengonfirmasi bahwa manajemen Apple resmi mengakui pengiriman gelombang peringatan bahaya ini pada Sabtu berikutnya. Meskipun demikian, pihak produsen iPhone tersebut memilih untuk tetap mengunci rapat rincian data mengenai daftar pasti 110 negara yang terdampak ancaman penyadapan tingkat tinggi tersebut.
Dalam penjelasannya, tim pakar keselamatan Apple melabeli amunisi peretas ini sebagai mercenary spyware atau perangkat pengintai komersial bayaran bertaraf militer. Software jahat ini memang sengaja dirancang khusus oleh perusahaan intelijen swasta untuk melancarkan operasi penyadapan berbiaya fantastis dengan target yang sangat spesifik.
Hingga detik ini, tim keamanan Apple belum mau membeberkan identitas otak utama di balik teror penyadapan raksasa ini. Di sisi lain, mereka juga masih melakukan investigasi mendalam guna memastikan apakah akun atau perangkat penerima pesan peringatan tersebut sudah berhasil ditembus musuh atau belum.
Bukan cuma menyembunyikan identitas peretas, produsen asal AS ini juga enggan memaparkan total pasti jumlah pengguna yang menerima sirine bahaya tersebut. Kerahasiaan ketat ini sengaja mereka terapkan agar tidak memancing kepanikan massal di kalangan masyarakat awam.
Imbas dari minimnya transparansi lokasi tersebut, masyarakat pengguna iPhone di Indonesia kini terpaksa dibuat menerka-nerka mengenai status keamanan perangkat mereka. Rasa waswas pun menyelimuti para pemilik gadget berlogo apel kroak di tanah air karena belum ada kepastian resmi apakah ada warga lokal yang ikut dibidik atau tidak.
Membidik Tokoh Penting dari Politikus hingga Jurnalis Khusus
Lewat berkas penjelasan teknis resminya, Apple menegaskan bahwa aksi peretasan bertaraf mercenary spyware ini tidak menyerang pengguna secara acak, melainkan menyasar individu terpilih karena jabatan, identitas, maupun profesi sensitif yang mereka emban. Langkah penyerangan yang cermat ini sengaja menyasar korban-korban tertentu yang memegang kendali atas informasi berharga atau rahasia negara.
Kelompok rentan yang paling sering masuk dalam lingkaran buruan peretas ini mencakup para wartawan investigasi, aktivis hak asasi manusia, pejabat pemerintah, politikus papan atas, serta para diplomat luar negeri. Profil para korban menunjukkan bahwa motif serangan ini erat kaitannya dengan perebutan informasi intelijen dan kontrol geopolitik.
Pelaksanaan operasi siber kelas berat seperti ini jelas menuntut modal raksasa yang nilainya sanggup menguras kantong hingga jutaan dolar AS. Oleh karena itu, kamu yang merupakan pengguna ponsel biasa tidak perlu panik berlebihan, sebab peretas tidak akan mau membuang uang miliaran rupiah hanya untuk mengintai masyarakat awam.
Kendati begitu, Apple menggarisbawahi bahwa setiap notifikasi ancaman yang meluncur keluar telah melewati analisis algoritma berakurasi sangat tinggi. Sistem deteksi Apple hanya akan mengirim peringatan apabila mereka menemukan bukti kuat bahwa target memang sedang digempur oleh peretas profesional.
Meskipun begitu, kamu harus dapat membedakan antara pesan peringatan dini ini dengan kepastian bahwa ponsel kamu telah sepenuhnya dikuasai peretas. Sinyal dari Apple lebih berfungsi sebagai panduan pencegahan dini agar pengguna yang disasar segera menaikkan benteng keamanan perangkat mereka.
Lebih mengerikannya lagi, modus operandi penyadapan tercanggih yang sering dimanfaatkan oleh peretas kelas elit ini bernama mekanisme serangan zero-click. Metode penyusupan rahasia ini terbukti sangat berbahaya karena sanggup meretas ponsel target dari jarak jauh tanpa jejak sama sekali.
Melalui teknik siluman zero-click tersebut, peretas sanggup menembus sistem keamanan iOS tanpa perlu memancing korban untuk mengklik tautan jahat ataupun mengunduh berkas berbahaya. Ponsel target bisa langsung terinfeksi seketika hanya melalui pengiriman paket data tersembunyi yang memanfaatkan celah kelemahan sistem.
Sekali peretas berhasil menanamkan spyware ini di dalam ponsel korban, mereka langsung leluasa menyedot seluruh rahasia pribadi, mulai dari pesan pribadi, riwayat percakapan telepon, daftar kontak, pelacakan posisi GPS real-time, hingga galeri foto dan video simpanan. Akibatnya, seluruh privasi kehidupan korban mendadak telanjang bulat di tangan para penjahat siber.
Akan tetapi, dalam kasus serangan terbaru yang menggemparkan ini, Apple masih enggan mengungkap celah keamanan zero-day mana yang sedang diacak-acak oleh peretas. Keterbatasan informasi teknis ini memicu rasa penasaran mendalam di kalangan analis siber global.
Penutupan akses informasi detail ini bukan tanpa alasan, sebab Apple sengaja merahasiakan indikator serangan demi melindungi keselamatan pengguna lainnya. Jika Apple membeberkan cara kerja deteksi mereka, para peretas justru bakal dengan mudah memodifikasi kodenya agar bisa kembali berkeliaran tanpa terdeteksi.
Segera Aktifkan Fitur Benteng Pertahanan Lockdown Mode!
Sebagai langkah penyelamatan darurat, Apple menyarankan seluruh penerima notifikasi ancaman agar segera menyalakan benteng pertahanan ekstrem bernama Lockdown Mode (Mode Kuncitara). Fitur pertahanan khusus ini dirancang sengaja untuk membendung serangan siber skala tinggi yang sangat spesifik.
Mekanisme Lockdown Mode bekerja dengan cara mematikan sebagian fungsi ponsel yang berisiko tinggi dan membatasi konektivitas sistem, sehingga mempersempit celah serangan yang bisa ditembus oleh peretas. Walau mengurangi sedikit kenyamanan penggunaan ponsel, langkah ini menjadi perisai paling ampuh untuk melumpuhkan operasi spyware.
Untuk menyalakan perisai canggih ini, kamu bisa menavigasikan ponsel dengan membuka menu Settings (Pengaturan), lalu memilih opsi Privacy & Security (Privasi & Keamanan), dan mengklik tombol Lockdown Mode (Mode Kuncitara) untuk langsung mengaktifkannya.
Di samping itu, para pakar keamanan sangat mewajibkan seluruh pengguna iPhone untuk rajin melakukan pembaruan sistem operasi iOS ke versi yang paling gres. Pembaruan sistem ini secara rutin menyuntikkan tambalan keamanan (security patch) yang berguna menutup celah-celah rawan yang diincar hacker.
Sementara itu, guna menghindari jebakan phishing yang mendongkrak kepanikan, kamu bisa memastikan keaslian pesan ancaman tersebut dengan mengunjungi situs resmi account.apple.com secara mandiri dan langsung melakukan proses login.
Apabila akun kamu memang sah menjadi target serangan spyware, sistem Apple akan menampilkan spanduk peringatan merah yang mencolok tepat di bagian atas halaman profil akun milikmu.
Terakhir, pihak Apple menegaskan kembali bahwa notifikasi ancaman resmi tidak akan pernah menuntun kamu untuk memasang aplikasi asing, mengunggah profil tambahan, membuka berkas mencurigakan, apalagi meminta kata sandi maupun kode verifikasi OTP milikmu.
Temukan juga berbagai berita terbaru lainnya hanya di Exposenews.id.