
Olympic.or.id — Para pengguna Mac wajib meningkatkan kewaspadaan ekstra terhadap ancaman malware baru bernama MacSync. Peneliti keamanan siber ternama Kaspersky baru saja mengungkap versi termutakhir dari infostealer mematikan ini. Peneliti menemukan bahwa malware tersebut memanfaatkan rantai infeksi yang jauh lebih rumit untuk menggondol berbagai data paling sensitif milik korban, seperti kata sandi penting hingga aset kripto bernilai tinggi.
Para pakar mendeteksi kampanye serangan MacSync ini pada September 2026. Berdasarkan catatan sejarah keamanan, varian malware ini pertama kali muncul pada rentang 2024–2025 sebagai turunan dari malware AMOS yang sangat legendaris. Namun demikian, para ahli Kaspersky menegaskan bahwa pembaruan versi terbaru MacSync telah mengalami perubahan yang sangat signifikan serta jauh lebih berbahaya dari versi sebelumnya.
Trik Cerdik MacSync Saat Membobol Pertahanan Mac
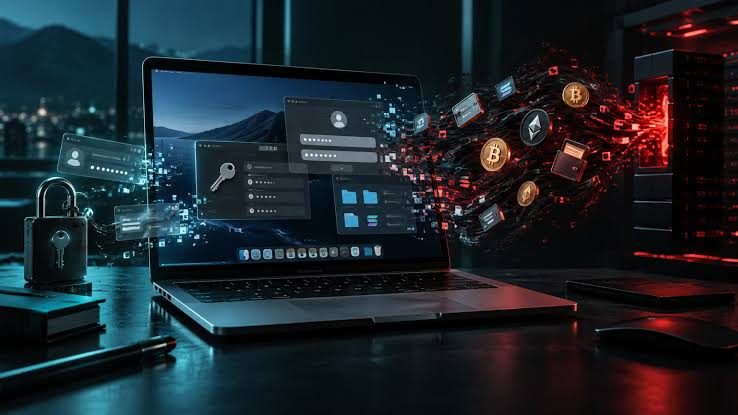
Serangan yang sangat terencana ini bermula sewaktu file berbahaya berhasil masuk ke dalam perangkat Mac milik korban. Selanjutnya, malware tersebut menyamarkan dirinya secara cerdik sebagai aplikasi pengolah dokumen, dompet kripto populer, atau program harian lainnya. Oleh sebab itu, banyak pengguna tidak menyadari bahwa mereka sedang mengunduh perangkap mematikan ke dalam sistem perangkat mereka.
Segera setelah pengguna menjalankan file jebakan tersebut, malware langsung memicu serangkaian proses sistemik yang sangat merusak di belakang layar. Bahkan, dalam sejumlah kasus serangan yang unik, peretas menempatkan file unduhan jahat tersebut di dalam entri kalender iCloud publik berformat .ics. Akibatnya, korban yang tidak curiga akan langsung terjerumus ke dalam skema pencurian data tersebut.
Sebagai hasil akhirnya, sistem secara otomatis memasang dua komponen utama MacSync yang amat berbahaya, yakni modul infostealer dan pintu belakang (backdoor). Kedua alat kejahatan siber ini bekerja secara beriringan demi menguasai kontrol penuh atas perangkat milik korban. Oleh karena itu, dampak kerugian akibat serangan ini bisa sangat mematikan bagi siapa saja yang menjadi korbannya.
Usai berhasil bersarang di dalam perangkat, modul infostealer langsung mengincar serta menguras berbagai data pribadi berharga, antara lain:
- Riwayat penelusuran browser, kuki (cookies), dan kredensial tersimpan di peramban web.
- Data finansial serta akses penting dari aplikasi dompet kripto.
- Informasi pribadi, riwayat percakapan, dan dokumen penting dari Telegram.
- Informasi login utama serta kata sandi otentikasi perangkat Mac.
- Kumpulan file penting yang tersimpan rapi di dalam sistem Keychain macOS.
- Daftar lengkap aplikasi terpasang beserta informasi spesifikasi perangkat keras.
- File konfigurasi SSH dan ZSH yang memuat kunci perintah tingkat tinggi.
Minta Password Admin, Lalu Pura-Pura Rusak!
Selain mengandalkan kode program rumit, MacSync juga melancarkan rekayasa sosial manipulatif untuk mengecoh para korbannya. Dalam aksinya, infostealer ini berpura-pura menjadi aplikasi resmi yang hendak dipasang pengguna, lalu mendadak meminta izin akses berupa kata sandi administrator. Oleh sebab itu, pengguna yang terkecoh langsung memberikan kunci akses utama tanpa rasa curiga sedikit pun.
Tepat setelah pengguna memasukkan kata sandi administrator tersebut, malware ini langsung memunculkan notifikasi palsu yang mengklaim bahwa aplikasi tersebut telah “rusak” (damaged). Selanjutnya, pesan manipulatif itu menyarankan pengguna agar segera membuang file aplikasi ke dalam tempat sampah (Trash). Trik sederhana ini terbukti sangat ampuh mengalihkan perhatian korban sehingga mereka mengira tidak ada bahaya yang terjadi.
Namun demikian, pihak Kaspersky membongkar fakta bahwa pesan kesalahan tersebut hanyalah taktik pengalihan perhatian semata. Di balik layar monitor yang tampak aman, malware sebenarnya sudah bergerak ekstra cepat untuk mengekstraksi dan mencuri seluruh data pribadi milikmu. Akibatnya, data rahasia sudah berhasil terkirim ke server peretas sebelum kamu sempat menyadari apa yang sesungguhnya terjadi.
Di samping menguras data sensitif, MacSync juga memasang backdoor canggih yang menyamar secara sempurna sebagai aplikasi sistem Finder. Komponen penyusup ini memberikan kemampuan kepada peretas untuk mengendalikan perangkat komputer korban dari jarak jauh tanpa batas. Oleh karena itu, pelaku kejahatan siber dapat dengan mudah mengeksekusi berbagai instruksi jahat langsung dari markas mereka.
Lebih jauh lagi, analisis mendalam Kaspersky menunjukkan bahwa peretas dapat menyebarkan add-on peramban yang telah dimodifikasi sedemikian rupa. Taktik jahat ini memungkinkan pelaku untuk mengganti ekstensi dompet kripto asli dengan versi palsu yang berbahaya, serta menukar aplikasi Ledger resmi dengan program klon buatan peretas. Oleh sebab itu, seluruh aset kripto korban rentan terkuras habis tanpa sisa.
Selain memanipulasi aplikasi finansial, backdoor ini juga mampu mengumpulkan seluruh informasi sistem secara menyeluruh serta mengambil file-file tertentu yang berharga. Terlebih lagi, pintu belakang ini memiliki potensi besar untuk menjalankan kode arbitrer apa pun sesuai keinginan peretas. Akibatnya, ancaman ini mampu melumpuhkan privasi serta keamanan perangkat Mac milikmu secara total.
Langkah Efektif Menghindari Serangan MacSync
Seorang pakar keamanan siber terkemuka dari Kaspersky, Sergey Puzan, menegaskan bahwa versi terbaru MacSync ini sangat jauh berbeda jika dibandingkan dengan versi terdahulunya. Menurut penjelasannya, varian baru ini membawa rantai infeksi yang jauh lebih kompleks sehingga menuntut tingkat kewaspadaan yang jauh lebih tinggi dari seluruh pengguna Mac.
Oleh karena itu, Sergey Puzan mengimbau dengan sangat agar para pengguna selalu waspada dan ekstra hati-hati setiap kali ada aplikasi yang mendadak meminta kata sandi administrator. Sikap kritis ini menjadi benteng pertahanan utama agar kamu tidak mudah terkecoh oleh taktik rekayasa sosial yang dilancarkan oleh malware MacSync.
Sebagai langkah pencegahan yang sangat disarankan, Kaspersky mengimbau pengguna untuk hanya mengunduh aplikasi dari pengembang resmi serta selalu memverifikasi keaslian file melalui sumber tepercaya. Prosedur verifikasi ini menjadi hal yang sangat vital, terutama jika aplikasi tersebut berasal dari pengembang yang belum kamu kenal reputasinya.
Sebagai kabar baik yang menenangkan, Kaspersky mengklaim bahwa seluruh solusi keamanannya sudah mampu mendeteksi sekaligus menetralisir berbagai bentuk ancaman terkait keluarga malware MacSync. Selain itu, pihak Kaspersky berjanji akan segera mempublikasikan rincian teknis mengenai pembaruan malware ini secara lengkap melalui situs Securelist dalam beberapa hari mendatang.
Temukan juga berbagai berita terbaru lainnya hanya di Exposenews.id.