

Olympic.or.id – Melansir laporan analisis siber terbaru, publik dunia digital Indonesia mendadak gempar setelah sebuah malware Android super ganas terdeteksi sedang bergerilya memata-matai seluruh isi percakapan rahasia di aplikasi WhatsApp milik masyarakat luas secara diam-diam. Oleh karena itu, para ahli keselamatan komputer langsung memberikan label peringatan bahaya tingkat tinggi terhadap amukan virus seluler berbahaya yang beredar luas dengan nama Mantax Otax ini.
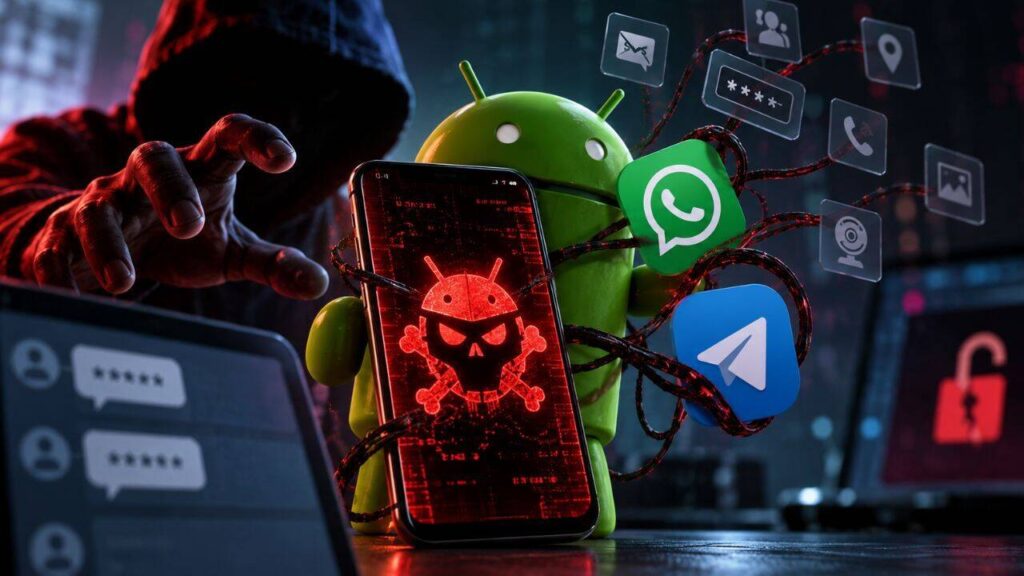
Berdasarkan penelusuran rekam jejak digital, peretas atau hacker lokal diduga kuat menjadi aktor utama yang memproduksi perangkat lunak haram ini demi membidik jutaan pengguna ponsel cerdas di tanah air. Bahkan, peretas tidak hanya berniat meretas percakapan instan di aplikasi WhatsApp saja, melainkan mereka juga menyandera seluruh dokumen penting pengguna melalui sistem penyegelan enkripsi yang sangat rapat sekaligus menebarkan teror mental yang menyeramkan.
Untungnya, tim peneliti keselamatan siber kenamaan dari zLabs Zimperium berhasil membongkar taktik kotor di balik operasi misterius tersebut setelah melakukan peninjauan mendalam terhadap struktur kodenya. Selanjutnya, para pakar kejahatan siber merilis seluruh hasil investigasi mendalam mereka secara resmi ke publik melalui sebuah laporan komprehensif yang bertajuk “Mantax Otax: Indonesian Mobile Ransomware with Spyware Integration”.
Dalam dokumen tersebut, pihak Zimperium membeberkan fakta bahwa mereka mengidentifikasi dua iterasi berbahaya dari program Malware ini, yaitu varian V1 serta varian V2. Di sisi lain, kedua varian jahat tersebut sama-sama menginvasi perangkat korban dengan cara menyebarkan berkas instalasi berformat APK secara tersembunyi melalui berbagai platform penyedia unduhan pihak ketiga di luar toko aplikasi resmi Google Play Store.
Lebih lanjut, para pelaku melancarkan trik manipulasi psikologis social engineering dan perangkap tautan palsu phishing demi mengelabuhi para pengguna agar bersedia mengunduh serta memasang berkas aplikasi bodong tersebut ke ponsel mereka. Akibatnya, begitu korban mengeklik dan memasang aplikasi jahat ini, program tersebut akan langsung memaksa sistem untuk memberikan hak akses tertinggi berupa administrator perangkat.
Selain itu, program peretas ini juga merampok izin fitur layanan kemudahan akses atau Accessibility Service yang sejatinya merupakan sistem bantu bawaan dari sistem operasi Android. Alhasil, peretas secara leluasa mampu menyalahgunakan kombinasi kedua pintu masuk istimewa tersebut untuk menguasai serta mengendalikan hampir seluruh fungsi perangkat HP milik korban tanpa sisa.
Menariknya, barang bukti mengenai identitas pembuat program haram ini justru terungkap dari dalam baris komando kode sumber aplikasi itu sendiri. “Berdasarkan hasil analisis kami, indikator penggunaan bahasa lokal serta struktur berkas target menunjukkan bahwa pelaku secara spesifik mengincar warga Indonesia sebagai target utama serangan,” tegas Zimperium dalam ulasan riset keselamatan mereka.
Namun demikian, klaim mengenai kewarganegaraan pembuat perangkat lunak peretas ini memang belum dapat terkonfirmasi secara seratus persen pasti. Sebab, tim analis Zimperium hanya mengandalkan temuan petunjuk bahasa serta susunan dokumen milik target korban, ketimbang melakukan pelacakan alamat IP secara langsung atau penangkapan fisik terhadap sosok peretasnya.
Di samping itu, peretas mengoperasikan pusat kendali jarak jauh (Command and Control/C2) dengan memanfaatkan ranah alamat web berakhiran khusus yaitu “.otax.fun”. Tambahan pula, penjahat siber ini menyembunyikan lokasi alamat server tersebut di dalam layanan penyimpanan kode komunal GitHub demi mempermudah manuver serangan mereka. Akibatnya, pelaku dapat sewaktu-waktu mengubah server tujuan tanpa harus memperbarui versi aplikasi malware yang sudah terpasang di ponsel korban.
Ngeri! Bisa Mengintip Obrolan Rahasia WhatsApp Hingga Menguras Kode OTP Perbankan
Secara mengejutkan, Mantax Otax memaksimalkan akses istimewa Accessibility Service untuk menyerap seluruh percakapan di dalam aplikasi WhatsApp dan Telegram korban secara langsung tanpa jeda. Tidak berhenti di situ, peretas bahkan sanggup mengambil alih informasi kredensial login akun Telegram milik korban sehingga mereka dapat menguasai akun tersebut secara utuh.
Lebih parahnya lagi, teknologi canggih milik malware ini sanggup merampas kode verifikasi OTP (one-time password) yang berfungsi sebagai benteng pengaman tambahan multi-factor authentication saat pengguna melakukan transaksi perbankan atau mengakses layanan online lain. Alhasil, isi rekening bank serta saldo dompet digital milik korban terancam ludes dalam sekejap mata karena kebobolan sistem pertahanan utama ini.
Di samping mengincar transaksi keuangan, program jahat ini turut mengeduk berbagai informasi pribadi penting lain seperti kata sandi PIN pembuka layar kunci, seluruh arsip pesan SMS, riwayat panggilan telepon, daftar kontak, jejak pencarian di peramban browser, data akun Google, hingga pelacakan lokasi keberadaan pengguna secara terkini.
Bahkan, perangkat jahat ini juga sanggup mengaktifkan sistem aplikasi kamera HP secara sembunyi-sembunyi untuk mengambil foto ruang pribadi korban tanpa sepengetahuan pemiliknya. Oleh sebab itu, peretas dapat mengontrol lensa kamera depan maupun belakang secara otomatis tanpa membutuhkan bantuan atau izin manual dari pemilik ponsel.
Tak kalah mengerikan, peretas mampu merekam seluruh aktivitas layar ponsel korban menjadi berkas video berkode MP4 dengan memanfaatkan kerangka teknologi bernama MediaProjection. Selanjutnya, berkas rekaman rahasia itu akan diproses melalui enkripsi kompresi sebelum akhirnya diunggah secara otomatis ke platform penyimpanan gambar publik bernama Catbox.
Menyandera Seluruh Berkas Penting Ponsel dan Meminta Tebusan Uang
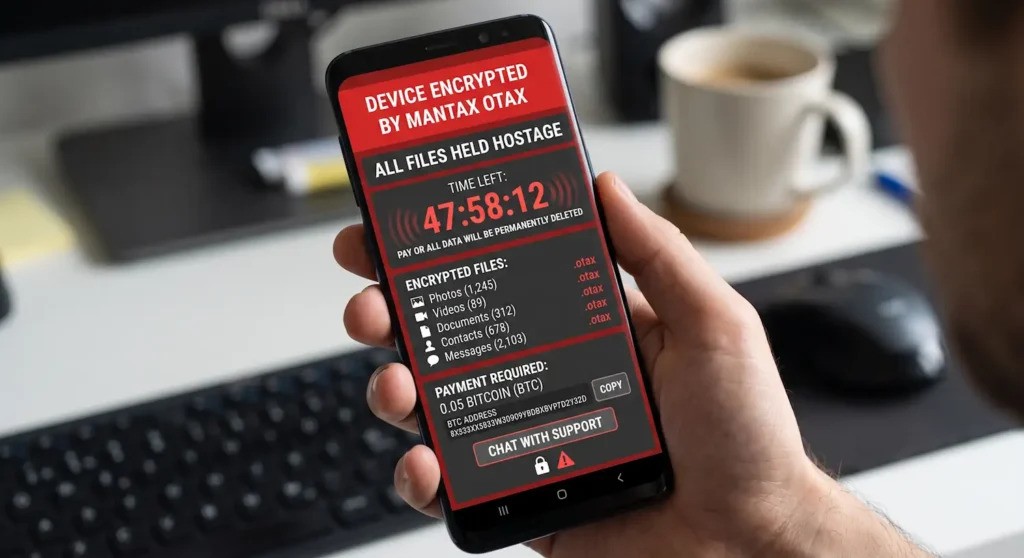
Lebih lanjut, fungsi ransomware dalam Mantax Otax akan langsung mengunci seluruh ruang penyimpanan internal storage ponsel korban secara menyeluruh. Akibatnya, berkas kenangan seperti foto, video, dokumen kerja, arsip penting, basis data pribadi, hingga kunci kriptografi rahasia milik pengguna akan langsung terkunci total.
Secara teknis, program jahat ini akan menyegel semua dokumen menggunakan algoritma AES yang sangat kuat sehingga nama tiap berkas akan mendadak berubah dengan akhiran “.enc”. Sementara itu, kunci pembuka enkripsi tersebut dibuat sangat unik bagi tiap korban yang terinfeksi berdasarkan data Android ID perangkat yang tersimpan di server C2 milik peretas.
Begitu proses penyegelan dokumen ini tuntas, Mantax Otax akan langsung menimpa tampilan galeri foto korban dengan gambaran instruksi pemerasan uang tebusan secara memaksa. Selain itu, peretas juga menyediakan fitur percakapan chat khusus bagi korban yang ingin bernegosiasi pembayaran tebusan melalui dukungan layanan Firebase kepunyaan Google.
Namun, para pengguna ponsel sedikit bisa bernapas lega karena kemampuan penyanderaan dokumen milik malware ini sebenarnya memiliki keterbatasan teknis. Sebab, fitur perampok berkas tersebut ternyata hanya efektif bekerja pada ponsel yang masih menjalankan sistem operasi Android versi sembilan ke bawah. Di sisi lain, para pemilik ponsel yang sudah mengadopsi Android versi 10 ke atas terlindungi oleh sistem penyimpanan bernama Scoped Storage yang membatasi akses aplikasi ke berkas di luar folder miliknya sendiri.
Meneror Mental Korban Lewat Tampilan Jumpscare Mengagetkan yang Sangat Mengerikan
Di luar pencurian data berharga, perancang Mantax Otax secara sengaja menyalin teknik siksaan mental untuk menekan ketenangan psikologis para korbannya. Caranya, program ini akan memunculkan jendela pesan pop-up secara berulang kali, memutar video asing yang tiba-tiba memenuhi layar, serta menyajikan gambar kejutan menakutkan (jumpscare) yang muncul sekilas setiap 600 milidetik sekali.
Lebih lanjut, peretas juga bisa mengunci layar ponsel korban memakai tampilan penutup overlay. Setelah itu, pelaku mengendalikan pemutaran pesan ancaman menakutkan ini dari jarak jauh lewat teknologi text-to-speech.
Oleh karena itu, peretas memadukan dua bentuk gangguan ini bersama ancaman pembocoran data pribadi demi menekan korban supaya membayar uang tebusan. Dalam terminologi keamanan siber profesional, pola serangan pemerasan tingkat tinggi semacam ini populer dengan sebutan double extortion.
Berdasarkan pengamatan pada varian V2, tim Zimperium mencatat bahwa peretas telah mempercanggih sistem komunikasi mereka dengan beralih memakai protokol WebSocket. Akibatnya, malware versi ini tidak lagi memakai HTTPS yang lebih umum dipakai sehingga lalu lintas pengiriman datanya menjadi lebih sulit dideteksi oleh sistem keamanan biasa.
Sebagaimana dilaporkan oleh portal berita keselamatan siber BleepingComputer, penggabungan tiga kebisaan sekaligus ke dalam satu aplikasi peretas semacam ini terbilang sangat langka ditemukan di malware Android pada umumnya.
Oleh sebab itu, kombinasi maut antara program perampok berkas (ransomware), mata-mata pencuri data (spyware), serta alat teror psikologis sekaligus inilah yang membuat Mantax Otax dianggap sangat berbahaya bagi keselamatan pengguna HP.
Sebagai langkah pencegahan yang sangat krusial, tim ahli Zimperium menyarankan para pengguna Android agar cuma menginstal aplikasi dari pasar resmi Google Play Store saja. Oleh karena itu, pengguna wajib menghindari pemasangan aplikasi dari sumber tak dikenal demi menjaga keselamatan sistem HP kamu.
Temukan juga berbagai berita terbaru lainnya hanya di Exposenews.id.