

WASHINGTON DC, Olympic.or.id – Dunia maya kembali dihebohkan oleh aksi peretasan kelas kakap. Kelompok hacker yang diduga kuat sebagai kuda troya pemerintah Iran baru saja membobol akun email pribadi sang pimpinan tertinggi Biro Investigasi Federal Amerika Serikat (FBI), Kash Patel. Kejadian ini bukan isapan jempol belaka, lho!
Para peretas yang menyebut diri mereka Handala Hack Team dengan pede-nya mengumumkan aksi jahilnya melalui situs resmi mereka pada Jumat (27/3/2026) lalu. Mereka dengan bangga menyatakan bahwa nama Kash Patel kini resmi terpampang dalam daftar panjang korban kehebohan mereka. Kabar ini langsung menggelinding cepat seperti yang dilansir oleh Reuters, membuat para pejabat AS garuk-garuk kepala.
Senyum di Balik Cerutu dan Botol Rum: Bukti Nyata Pembobolan
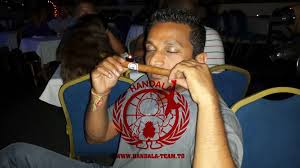
Nah, biar enggak dibilang cuma omong kosong, kelompok hacker ini langsung memamerkan “tanda bukti” yang cukup bikin geleng-geleng kepala. Mereka menyebarluaskan serangkaian foto pribadi Patel yang sebelumnya tertanam rapi di akun emailnya. Publik kini bisa melihat momen santai sang direktur FBI sedang menghisap cerutu dengan gaya bos mafia, foto dirinya asyik mengendarai mobil antik koleksinya, hingga yang paling mencuri perhatian adalah foto selfie di depan cermin sambil memegang botol minuman rum berukuran jumbo. Wah, sungguh koleksi pribadi yang tak terduga, ya kan?
Menanggapi insiden memalukan ini, pihak FBI akhirnya buka suara. Mereka mengonfirmasi bahwa email pribadi sang direktur memang menjadi sasaran empuk hacker. Juru bicara FBI, Ben Williamson, langsung bergerak cepat menyatakan bahwa pihaknya sudah tidak tinggal diam. “Kami telah mengambil semua langkah yang diperlukan untuk memitigasi potensi risiko terkait aktivitas ini,” tegas Williamson dalam pernyataan resminya.
Williamson juga berusaha menenangkan situasi dengan menekankan bahwa dokumen yang bocor itu bukan barang baru. “Data yang terlibat bersifat historis dan tidak menyangkut informasi pemerintah mana pun,” tambahnya. Meski begitu, publik tetap dibuat penasaran dengan isi di balik kebocoran ini.
Lebih dari Sekadar Foto: Ratusan Email Ikut Tersebar
Soal bukti, para hacker ini tidak berhenti hanya pada foto-foto pribadi. Mereka juga merilis sampel dari lebih dari 300 pesan email yang mencakup obrolan pribadi hingga urusan pekerjaan dalam rentang waktu antara tahun 2010 hingga 2019. Ketika ditelusuri, alamat Gmail pribadi yang diklaim telah dibobol itu ternyata cocok banget dengan data kebocoran sebelumnya yang tercatat oleh firma intelijen dark web, District 4 Labs. Artinya, jejak digital Patel memang sudah terpapar sejak lama.
Nah, kalau kita bicara soal siapa dalang di balik aksi ini, para peneliti Barat menilai bahwa Hacker Handala bukan sekadar kelompok iseng. Mereka meyakini ini adalah salah satu topeng yang digunakan oleh unit intelijen siber pemerintah Iran. Uniknya, di satu sisi kelompok ini mempresentasikan diri mereka sebagai aktivis peretas pro-Palestina. Sebuah kedok yang cukup rapi untuk menutupi misi intelijen negara.
Sebelum sukses membikin heboh dengan kasus Kash Patel, kelompok Handala ini rupanya sudah punya catatan kejahatan siber yang lumayan mentereng. Mereka mengklaim telah meretas perusahaan perangkat medis raksasa asal Michigan, Stryker, pada 11 Maret lalu. Tak puas sampai di situ, mereka juga membocorkan data pribadi puluhan karyawan Lockheed Martin yang bertugas di kawasan Timur Tengah. Dua nama besar ini jadi korban sebelumnya, menunjukkan bahwa target mereka memang kalangan industri strategis.
Ketegangan Panas di Dunia Nyata Memicu Perang Digital
Kepala staf perusahaan keamanan siber Israel, Check Point, Gil Messing, memberikan pandangannya soal aksi ini. Menurutnya, ini adalah bagian dari strategi jitu Iran untuk mempermalukan pejabat AS di mata publik. “Tujuannya adalah membuat mereka merasa rentan. Pihak Iran menembakkan apa pun yang mereka miliki,” ujar Messing dengan tegas. Jadi bukan sekadar mencuri data, tapi lebih kepada pamer kekuatan dan bikin musuh ciut nyali.
Mengapa serangan siber ini terjadi di waktu yang begitu panas? Tentu saja ada kaitannya dengan situasi geopolitik yang memanas. Peningkatan aktivitas siber ini terjadi di tengah konflik Timur Jauh yang dipicu oleh serangan gabungan AS-Israel ke Iran pada 28 Februari lalu. Sebagai balsem, Iran langsung membalas serangan dan bahkan menutup Selat Hormuz. Di tengah ketegangan fisik itulah, perang di ranah digital ikut berkobar dengan dahsyat.
Ternyata, kasus peretasan email pribadi pejabat tinggi AS ini bukan pertama kalinya terjadi, lho. Pola ini mirip banget dengan insiden yang menimpa Ketua Kampanye Hillary Clinton, John Podesta, pada Pemilu 2016 lalu. Juga mirip dengan peretasan akun AOL pribadi Direktur CIA John Brennan yang dilakukan oleh peretas remaja pada tahun 2015. Artinya, meski keamanan terus ditingkatkan, celah keamanan pribadi para pejabat tetap saja rawan.
Badan intelijen AS sebenarnya sudah memperingatkan hal ini sebelumnya. Dalam laporan mereka pada awal Maret 2026, mereka memprediksi bahwa Iran dan proksinya kemungkinan besar akan merespons gugurnya Pemimpin Tertinggi Iran, Ayatollah Ali Khamenei, dengan melakukan peretasan tingkat rendah terhadap jaringan digital AS. Peringatan ini ternyata terbukti nyata dengan serangan yang menimpa Patel.
Yang bikin was-was, ada kekhawatiran besar bahwa para peretas ini masih menyimpan cadangan data lainnya di “lemari” mereka. Tahun lalu, kelompok lain yang menggunakan nama samaran “Robert” mengeklaim memiliki 100 gigabita data hasil curian dari Kepala Staf Gedung Putih, Susie Wiles, serta tokoh-tokoh lain yang dekat dengan Presiden AS Donald Trump. Jika data sebanyak itu sudah ada di tangan mereka, bukan tidak mungkin akan lebih banyak lagi “kejutan” yang akan tersebar di internet dalam waktu dekat.
Jadi, meski FBI mengklaim data yang bocor hanyalah dokumen lama, publik tetap harus waspada. Aksi pembobolan ini bukan cuma soal foto-foto pribadi yang nyeleneh, tapi juga soal peringatan bahwa di balik tensi perang fisik, perang digital terus berlangsung dan siapa pun bisa menjadi sasaran.
Temukan juga berbagai berita terbaru lainnya hanya di Exposenews.id.