

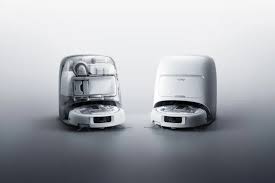
Olympic.or.id – Seorang teknisi perangkat lunak iseng-iseng mau main stik PlayStation 5, eh malah nemuin celah yang bikin dia bisa ngontrol ribuan robot pembersih rumah milik orang lain di berbagai negara. Nggak nyangka banget, kan? Sammy Azdoufal, sang teknisi, baru-baru ini cerita pengalaman absurd ini ke media teknologi TheVerge. Awalnya tujuannya sederhana banget: dia cuma pengen robot vacuum kesayangannya, si DJI Romo, bisa diajak main bareng pake controller alias stik PS5. Niatnya mah buat proyek seru-seruan doang.
Dari Iseng Jadi Petualangan Digital
Dengan modal penasaran, ia lantas memanfaatkan model kecerdasan buatan bernama Claude Code. Ia pakai AI ini buat nguping dan menganalisis lalu lintas komunikasi antara robot vacuum miliknya sama server punya pabrikan. Dari situ, tanpa banyak drama, ia berhasil mendapatkan kode security token milik perangkatnya sendiri.
Bersemangat dengan hasil analisisnya, ia lalu membangun aplikasi sederhana. Tujuannya jelas: mengirim perintah ke robot vacuum pribadinya pake token itu, biar robotnya bisa patuh sama perintah dari stik PS5. Tapi begitu aplikasi itu jalan, dunia maya mendadak kaya dibalikkan.
Token yang ia peroleh ternyata punya kuasa jauh lebih besar dari yang ia bayangkan. Alih-alih cuma ngakses satu unit, token itu tiba-tiba kebobolan ngasih akses ke sekitar 7.000 perangkat DJI Romo lain yang tersebar di berbagai negara. Bukan main, sekali colok, ribuan pintu terbuka.
Ribuan Rumah Terekspos dalam Sekejap
Azdoufal mengaku sempat terkejut. Dari aplikasi yang ia bikin, ia bisa mengumpulkan nomor seri dan data ribuan robot DJI Romo yang lagi online dan nyambung ke server global. Data itu bahkan nge-refresh tiap tiga detik sekali. Kebayang nggak, gampang banget mantau ribuan rumah orang lain?
Yang lebih serem lagi, data-data yang bisa diakses itu bukan main-main. Azdoufal bisa ngelihat rute pembersihan tiap robot. Ia bisa ngecek status baterai masing-masing. Ia bahkan tahu hambatan apa aja yang ditemui robot-robot itu pas lagi nyapu. Tapi yang paling ngerokok, ia bisa akses denah 2D rumah hasil pemetaan sensor.
Bahkan akses kamera dan mikrofon secara langsung pun ia bisa lakukan. Mantengin orang dari jauh? Bisa. Dengerin obrolan penghuni rumah? Mungkin aja. Belum lagi alamat IP masing-masing perangkat juga ikut kelihatan. Dengan alamat IP itu, menurut Azdoufal, lokasi kasar perangkat dan pemiliknya bisa diperkirakan. Privasi rumah tangga buyar seketika.
Tapi tenang, Azdoufal buru-buru klarifikasi. Itu semua bukan tujuan dia. Penemuan bug ini murni ketidaksengajaan dan berasal dari eksperimen nggak bersalah terhadap stik PS5. Ia pengen publik paham bahwa awalnya cuma iseng doang.
Ia menegaskan tidak melanggar aturan apa pun, tidak mengelabui sistem, tidak meretas, atau tidak memaksa akses masuk terhadap sistem DJI. Ia menekankan semua terjadi secara alami karena celah keamanan di server, bukan karena ia punya niat jahat.
DJI Bergerak Cepat Menambal Lubang
Begitu sadar ada bug gede begini, Azdoufal dan tim TheVerge nggak tinggal diam. Mereka langsung kontak pihak DJI buat laporin temuan genting ini. Nggak pake lama, DJI pun nanggepin serius.
Dalam pernyataan resminya, DJI mengakui adanya masalah validasi izin di backend yang mempengaruhi komunikasi berbasis MQTT antara perangkat dan server. Intinya, mereka ngaku ada kesalahan di sistem validasi izin backend yang bikin komunikasi antara perangkat dan server bisa dibajak.
Masalah ini, menurut DJI, punya potensi bahaya karena bisa membuka akses nggak sah terhadap video langsung dari perangkat DJI Romo. Kebayang dong, kamera yang ada di dalem rumah orang bisa dimata-matain dari jarak jauh tanpa sepengetahuan pemiliknya.
Untuk nambal bug tersebut, DJI langsung gercep. Mereka merilis pembaruan sistem cuma dalam hitungan hari buat nutup celah tadi. Yang bikin lega, patch ini dilakukan dari sisi server. Artinya, pengguna nggak perlu repot ngapa-ngapain. Semua beres di backend.
Tapi ceritanya belum kelar total. Meskipun bug utama udah ditangani, Azdoufal nyebut masih ada beberapa kerentanan lain yang belum sepenuhnya diperbaiki. DJI pun berjanji bakal nambal sisa celah itu dalam beberapa pekan ke depan. Semoga cepet kelar, biar privasi pengguna aman.
Pelajaran Penting buat Keamanan Data Kita
Kejadian ini, meskipun udah dapet perhatian dan perbaikan dari DJI, tetep aja bikin kita mikir. Soal penyimpanan data dan sistem akses di server DJI jadi sorotan tajam. Kok bisa cuma modal satu token, ribuan perangkat kebobol?
Menurut analisis Azdoufal, akar persoalannya bukan terletak pada enkripsi komunikasi perangkat. Bukan juga karena sistem keamanan di level device yang lemah. Tapi lebih ke validasi izin akses di backend server. Artinya, gerbang utamanya yang jebol, bukan pintu-pintu kecilnya.
Kita perlu ingat, robot vacuum modern macam DJI Romo udah dilengkapi teknologi canggih. Ada kamera resolusi tinggi, sensor pemetaan ruangan pake LiDAR, koneksi cloud yang selalu online, sampai mikrofon peka. Semua itu dirancang buat ngumpulin data sebanyak-banyaknya biar kinerja robot optimal.
Data-data dari sensor itu, kalau digabung, bisa menggambarkan tata letak rumah secara detail. Bahkan sampai hafal mana ruang tamu, mana kamar tidur, mana dapur. Nah, kalau celah kayak gini dieksploitasi sama pihak-pihak nggak bertanggung jawab, risikonya bukan main.
Pelanggaran privasi bisa terjadi sangat masif. Orang bisa dengan mudah memetakan isi rumah kita, ngintip aktivitas sehari-hari, atau bahkan dengerin percakapan pribadi. Semua dari jarak jauh, tanpa kita sadari. Serem, kan?
Kesimpulannya, eksperimen iseng pake stik PS5 ini jadi alarm keras buat industri teknologi. Jangan anggap remeh validasi akses di backend. Karena kelalaian kecil bisa berbuah petaka privasi buat jutaan pengguna di seluruh dunia.
Kunjungi juga situs berita terupdate hanya di Desapenari.id