

olympic.or.id — Hei, sobat Olimpiade! Di era digital ini, kita semua sibuk dengan akun online, mulai dari email, media sosial, sampai platform olahraga seperti situs resmi Olimpiade Indonesia. Tapi, tahukah kamu kalau kebiasaan buruk sehari-hari bisa bikin kata sandi kamu jadi sasaran empuk hacker? Yup, baru-baru ini, laporan dari pakar keamanan siber mengungkap bahwa jutaan akun dibobol setiap tahunnya gara-gara kesalahan sederhana. Nah, dalam artikel ini, kita bakal kupas tuntas 9 kebiasaan buruk yang sering bikin kata sandi mudah diretas. Dijamin, setelah baca ini, kamu bakal lebih waspada dan aman saat online. Yuk, simak sambil ngopi!
Pertama-tama, mari kita bahas kenapa kata sandi itu penting banget. Bayangin aja, kalau akun kamu dibobol, bisa-bisa data pribadi, foto keluarga, atau bahkan info rahasia tentang event Olimpiade bocor ke mana-mana. Menurut data dari Cybersecurity Ventures, kerugian global akibat serangan siber bisa mencapai triliunan dolar tiap tahun. Di Indonesia sendiri, Badan Siber dan Sandi Negara (BSSN) sering ngingetin masyarakat soal ini. Jadi, jangan anggap remeh, ya! Sekarang, langsung ke intinya: 9 kebiasaan buruk yang harus kamu hindari.
Kebiasaan pertama: Pakai kata sandi yang sama untuk semua akun. Wah, ini klasik banget! Banyak orang malas bikin password baru, jadi satu password dipakai dari akun bank sampai Instagram. Bayangin kalau satu akun kena hack, langsung deh semua akun lain ikut jebol. Solusinya? Gunakan password manager seperti LastPass atau Bitwarden. Aplikasi ini bisa bantu generate password unik dan simpan dengan aman. Jadi, nggak perlu hafal ribuan kata sandi lagi.
Kedua: Memilih kata sandi yang terlalu sederhana. “123456”, “password”, atau “qwerty” – ini masih jadi favorit banyak orang, loh! Hacker punya tools seperti brute-force attack yang bisa tebak password gampang dalam hitungan detik. Coba deh, bikin password minimal 12 karakter, campur huruf besar-kecil, angka, dan simbol. Misalnya, ganti “olimpiade” jadi “Ol1mp14d3!2024”. Lebih kuat, kan?
Ketiga: Menggunakan info pribadi sebagai password. Tanggal lahir, nama pacar, atau nama hewan peliharaan – ini semua mudah ditebak kalau hacker stalking profil medsos kamu. Apalagi buat atlet atau fans Olimpiade yang sering share cerita pribadi. Hindari deh! Alih-alih, buat password yang acak tapi mudah diingat, seperti gabungan kata dari lagu favorit atau film olahraga.
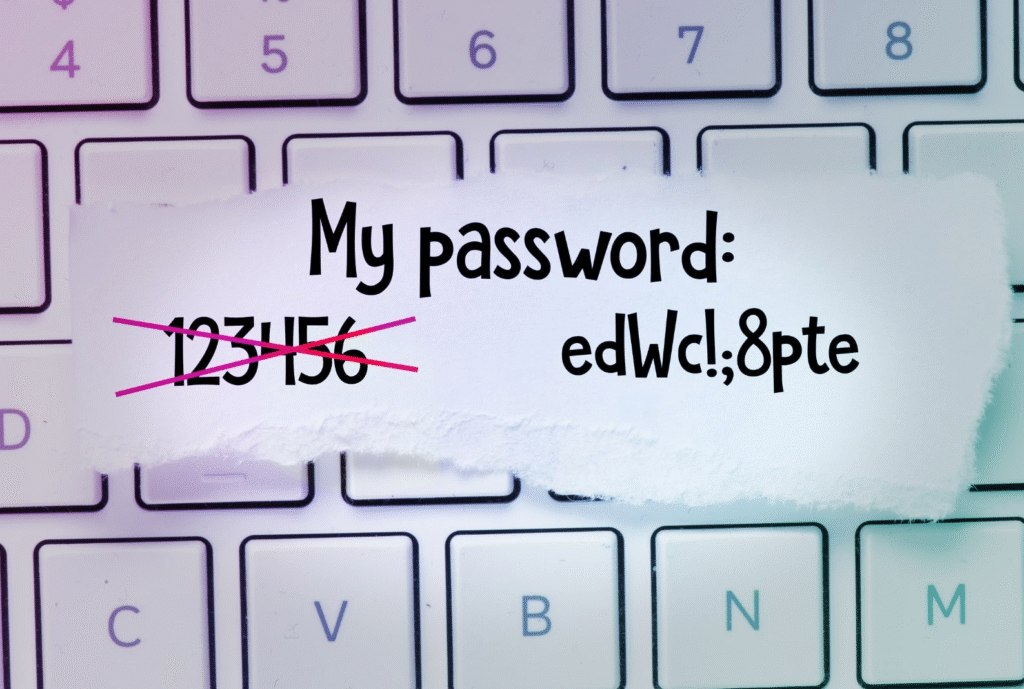
Keempat: Jarang ganti password. Banyak yang pakai password lama bertahun-tahun tanpa ubah. Padahal, database breach bisa terjadi kapan saja. Saran dari expert: Ganti password setiap 3-6 bulan, terutama setelah ada berita bocor data. Di situs olympic.or.id, misalnya, pastiin password kamu fresh biar aman saat akses info event nasional.
Kelima: Berbagi password dengan orang lain. “Pinjem akun bentar, ya?” – ini sering terjadi di kalangan teman atau keluarga. Tapi, siapa tahu kalau orang itu ceroboh dan bocorin ke orang lain? Lebih baik, gunakan fitur share sementara kalau memang perlu, atau ajak mereka bikin akun sendiri. Ingat, keamanan itu tanggung jawab pribadi!
Keenam: Menyimpan password di tempat nggak aman. Catat di notes ponsel tanpa enkripsi, atau bahkan di sticky note di meja kerja – ini resep bencana! Hacker bisa akses lewat malware atau kalau ponsel hilang. Gunakan vault digital yang aman, atau aktifkan biometric seperti sidik jari untuk akses password.
Ketujuh: Nggak pakai Two-Factor Authentication (2FA). Ini fitur super ampuh, loh! Meski password bocor, hacker masih butuh kode verifikasi dari HP atau email. Hampir semua platform, termasuk situs Olimpiade, udah support 2FA. Aktifin sekarang juga, biar lapisan keamanan tambah tebal.
Kedelapan: Mudah tergiur phishing. Email atau link palsu yang minta update password – ini trik hacker favorit. Baru-baru ini, ada kasus phishing target komunitas olahraga, ngaku dari federasi resmi. Cek dulu URL-nya, jangan klik sembarangan! Gunakan browser dengan fitur anti-phishing seperti Chrome atau Firefox.
Kesembilan: Mengabaikan update software dan app. Ponsel atau komputer yang nggak di-update sering punya celah keamanan yang dimanfaatkan hacker. Contohnya, bug di Android atau iOS bisa bikin password mudah dicuri. Rajin update, ya! Ini nggak cuma bikin device lebih cepat, tapi juga lebih aman.
kunjungi laman berita terbaru di indonesiaartnews.or.id
Nah, itu dia 9 kebiasaan buruk yang sering bikin kata sandi mudah dibobol. Kalau kamu masih lakuin salah satunya, sekarang waktunya berubah! Di dunia olahraga seperti Olimpiade, disiplin itu kunci sukses – sama halnya dengan keamanan siber. Mulai dari hal kecil, seperti cek kekuatan password di situs seperti Have I Been Pwned. Kalau akun kamu pernah bocor, langsung ganti!
Tapi, jangan panik dulu. Dengan kesadaran dan tindakan sederhana, kamu bisa lindungi diri dari ancaman digital. Bagikan artikel ini ke teman-teman di komunitas Olimpiade, biar semua aman. Ingat, di era connected seperti sekarang, keamanan online sama pentingnya dengan latihan fisik. Stay safe, sobat! Kalau ada pengalaman seru soal ini, komentar di bawah ya. Sampai jumpa di event Olimpiade berikutnya!