

olympic.or.id — Wah, lagi-lagi dunia maya berantakan! Bayangin kamu lagi asyik ngerjain desain di Canva buat presentasi besok, atau lagi Zoom-an sama tim olimpiade sekolah buat diskusi strategi. Tiba-tiba, layar blank, loading spinner muter-muter kayak lagu lama yang stuck. Frustrasi banget, kan? Nah, pagi Jumat, 5 Desember 2025 kemarin, hal itulah yang dialami jutaan orang di seluruh dunia. Penyebabnya? Cloudflare, raksasa internet yang biasanya jadi penjaga gerbang web, malah tumbang lagi. Kali ini, korban utamanya Zoom, Canva, LinkedIn, sampe Coinbase. Ini outage kedua dalam sebulan, bro! Bikin penasaran, apa sih yang bikin ‘otak’ internet ini sering ‘pusing’?
Oke, mari kita urai dari awal. Cloudflare itu apa, sih? Buat yang belum kenal, perusahaan asal San Francisco ini kayak bodyguard super canggih buat situs web. Mereka handle 20% traffic internet global—gila, kan? Dari keamanan anti-hacker, percepatan loading, sampe lindungin dari serangan DDoS. Banyak situs besar bergantung padanya, termasuk yang kita pakai sehari-hari. Tapi, pagi itu pukul 08:47 GMT (sekitar siang WIB), semuanya berantakan. Dashboard Cloudflare dan API-nya (alat bantu buat developer) tiba-tiba error, bikin 28% traffic mereka lumpuh selama hampir setengah jam. Hasilnya? Situs-situs yang pakai layanan mereka langsung down.
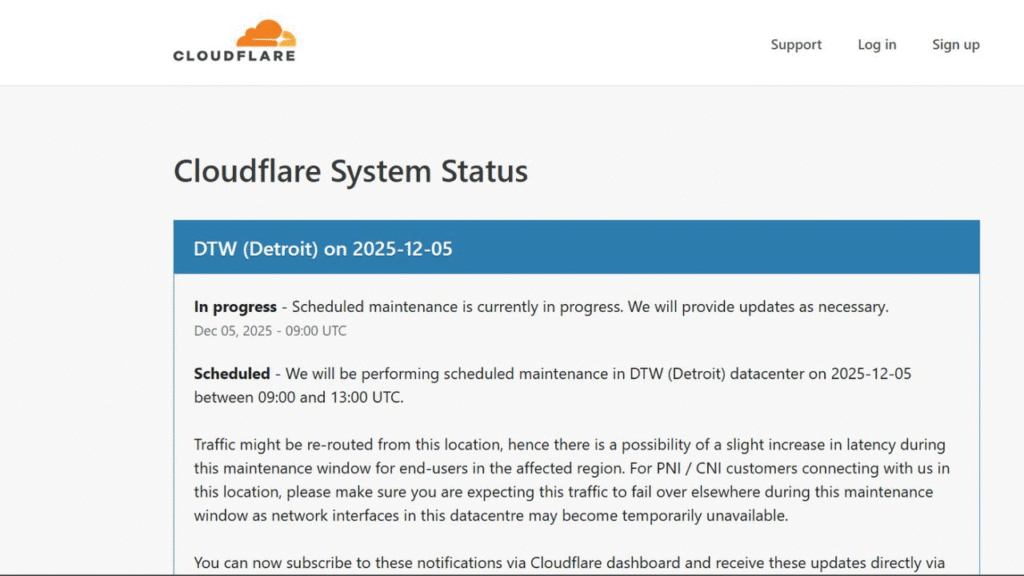
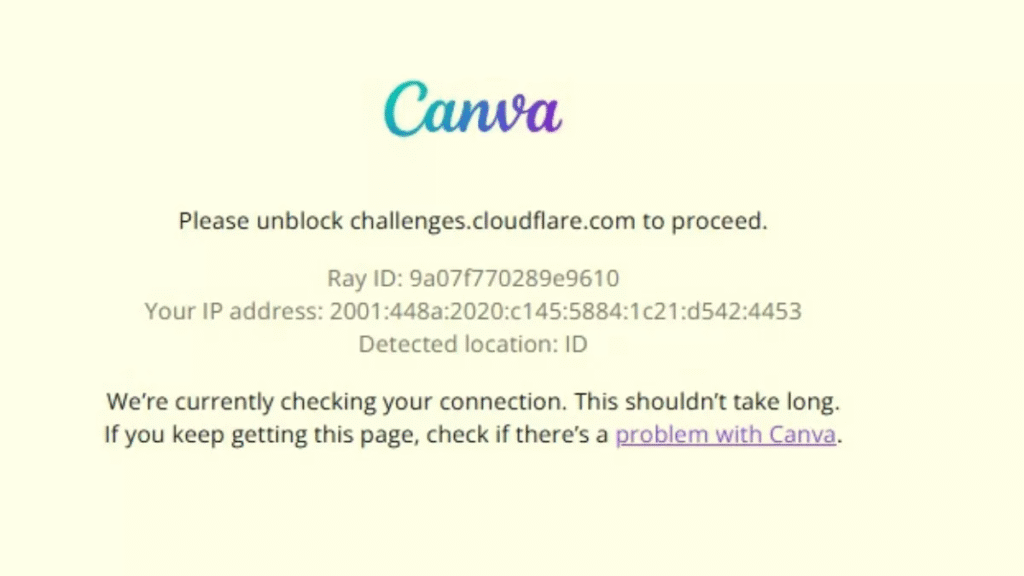
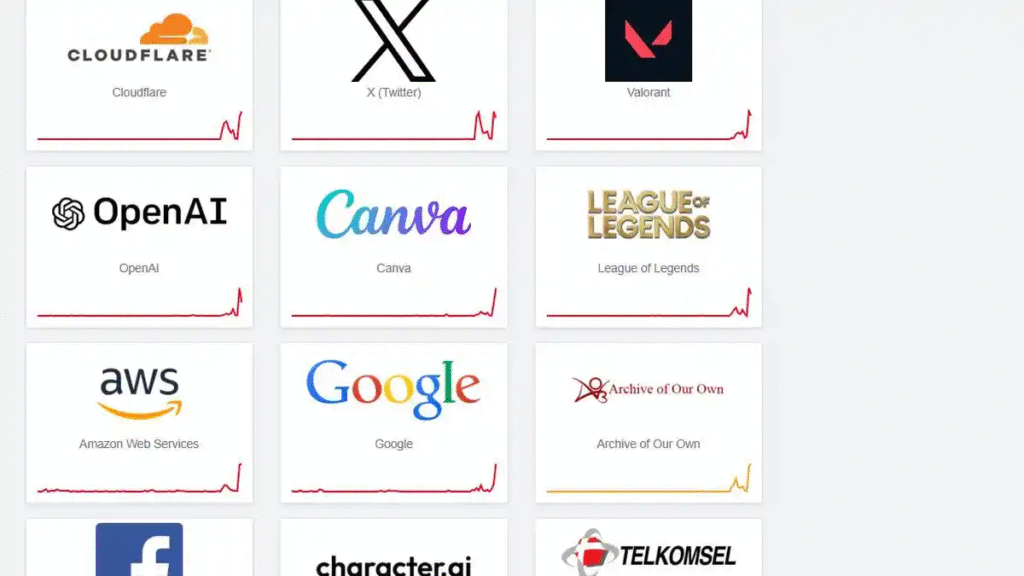
Dampaknya? Parah, guys. Zoom, alat andalan buat meeting virtual, tiba-tiba nggak bisa diakses. Bayangin, lagi presentasi proposal olimpiade matematika, eh koneksi putus. Canva, sahabat desainer amatir seperti kita yang lagi bikin poster event sekolah, ikut-ikutan hilang. LinkedIn? Lupa deh scroll lowongan kerja atau koneksi sama mentor. Belum lagi Shopify (toko online), DoorDash (pesen makanan), Discord (ngobrol komunitas gamer), sampe Coinbase (trading crypto). Bahkan Downdetector—situs yang biasa track outage—pun ikut down! Di Reddit dan Twitter (eh, X maksudnya), netizen ramai-ramai curhat: “Internet gue mati total!” atau “Ini bukan hari Jumat yang baik.” Di Indonesia aja, banyak yang laporin masalah akses ke situs e-commerce dan tools kerja remote.
Lalu, apa penyebabnya? Bukan serangan hacker atau bencana alam, untungnya. Cloudflare lagi buru-buru nambal lubang keamanan di React, framework populer buat bikin antarmuka web. Ada vulnerability serius yang disebut React2Shell (kode CVE-2025-55182), diumumin 3 Desember lalu. Ini celah berbahaya banget: hacker bisa jalankan kode jahat tanpa login, alias remote code execution (RCE). Bayangin, kayak pintu belakang rumah yang kebuka lebar, siapa aja bisa masuk dan ngacak-ngacak. Buat mitigasi, tim Cloudflare ubah cara Web Application Firewall (WAF) mereka parse request—semacam filter anti-spam canggih. Tapi, perubahan itu malah bikin sistem overload dan crash. CTO mereka, Dane Knecht, langsung klarifikasi di X: “Kita disable fitur logging sementara buat atasi CVE ini, tapi malah picu outage.” Fix-nya cepet, cuma 30 menit, tapi cukup bikin panik global.
Ini bukan pertama kalinya Cloudflare ‘tersandung’. Baru sebulan lalu, 18 November 2025, mereka kena outage lebih gede lagi. Saat itu, bug di fitur Bot Management—alat buat deteksi robot jahat—bikin file konfigurasi membengkak dua kali lipat. Akibatnya, software mereka gagal load, dan ribuan situs down berjam-jam, termasuk X, ChatGPT, dan Canva lagi! Cloudflare langsung post laporan lengkap di blog mereka, ngaku salah karena perubahan permission di database ClickHouse. “Kami propagasikan file gede ke seluruh jaringan, dan boom—limit size kena,” tulis mereka. Dari situ, kita bisa lihat pola: update keamanan atau fitur baru sering jadi bom waktu kalau nggak diuji matang.
kunjungi laman berita terbaru di indonesiaartnews.or.id
Kenapa ini penting buat kita, terutama yang di olympic.or.id? Karena internet udah jadi ‘stadion’ utama buat belajar dan berkompetisi. Olimpiade sains, coding challenge, atau bahkan riset tim, semuanya bergantung tools cloud seperti ini. Outage kayak gini nggak cuma ganggu produktivitas, tapi juga ingetin betapa rapuhnya ekosistem digital. Bayangin kalau lagi lomba online nasional, server down gara-gara satu perusahaan. Di sisi lain, ini pelajaran bagus buat calon engineer atau hacker etis di antara kita: testing, redundancy, dan failover itu krusial. Cloudflare sendiri udah janji tingkatkan monitoring dan rollback plan. Mereka bilang, “Kami monitoring ketat sekarang, dan pelanggan bisa liat status real-time di dashboard.”
Respons dari korban outage juga cepet. Zoom konfirmasi: “Kami alami gangguan singkat karena ketergantungan ke Cloudflare, tapi udah pulih.” Canva sama: “Tim kami kerja keras buat restore layanan.” Bahkan Anthropic (pembuat Claude AI) bilang outage mereka resolved berkat fix Cloudflare. Di sisi regulasi, ini bisa picu diskusi lebih lanjut soal ketergantungan monopoli cloud. Regulator di Eropa dan AS mungkin bakal nanya: “Kenapa satu titik kegagalan bisa bikin ‘setengah internet’ mati?” Cloudflare, yang klaim dukung 20% web, emang lagi di bawah sorotan.
Buat hari ini, semuanya udah normal lagi. Tapi, apa pelajarannya? Pertama, backup plan itu wajib. Kalau kamu lagi kerja tim olimpiade, punya alternatif tools kayak Google Meet atau Figma offline. Kedua, pahami dasar tech: React CVE ini reminder bahwa software open-source, meski powerful, butuh patch cepet. Ketiga, dukung diversifikasi—jangan bergantung satu provider aja. Cloudflare lagi usaha migrasi ke Rust buat proxy mereka, katanya lebih aman dari bug Lua lama. Semoga nggak ada outage ketiga bulan ini, ya!